

API key 泄露怎么办?DeepSeek、Claude、OpenAI 先删再换的 5 步(2026)
API key 泄露以后,只要 key 还有效就可能一直被刷钱。第一件事是删掉或停用它,然后建新 key 换上,再去查这个 key 被用了多少。Claude 和 OpenAI 的 key 漏到公开 GitHub 仓库常会被自动吊销,DeepSeek 没有这层保护,得自己动手。2026 年 10 月 28 日按官方文档核对。
 buffer关于作者约 5 分钟阅读
先说结论:API key 泄露了,第一件事是马上删掉或停用这个 key,别先去查是怎么漏的。key 只要还有效,就能一直被人拿去调用、一直扣你的钱。删完再建一个新 key 换到程序里,然后去后台看看旧 key 被用了多少。Claude(Anthropic)和 OpenAI 的 key 推到公开 GitHub 仓库,经常会被自动吊销;DeepSeek 不在 GitHub 的合作通知名单里,DeepSeek API key 泄露只能靠你自己删。下面的步骤都按三家官方帮助页整理,2026 年 10 月 28 日核对。
API key 泄露后按顺序做这 5 步
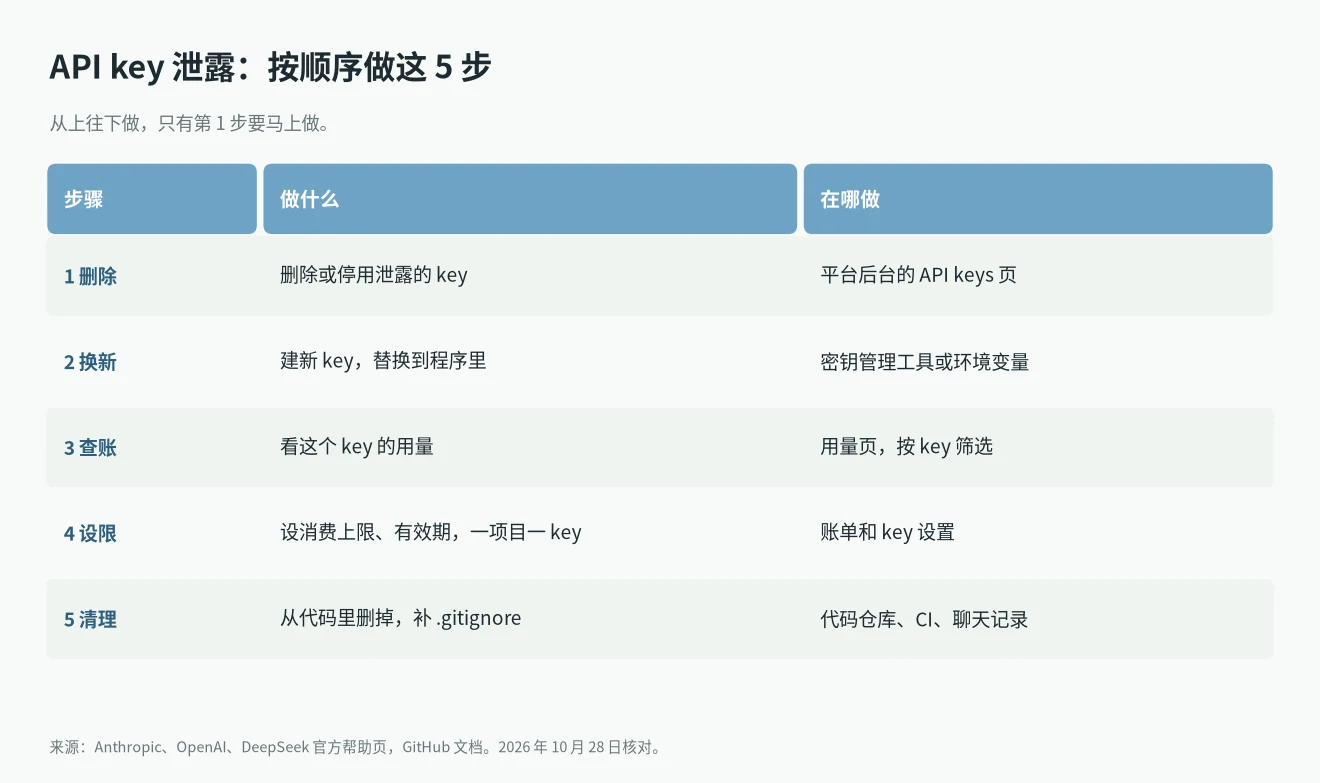
- 1. 删除或停用 key。只有这一步是急的。改 Git 历史、查是谁漏的,都可以等等。
- 2. 建新 key 并替换。新 key 放进环境变量或密钥管理工具,别再写进代码。
- 3. 查旧 key 的用量。三家都能按 key 看用量,确认 API key 泄露后到底有没有被人用过。
- 4. 加限制。设消费上限、有效期,一个项目一个 key,下次再漏损失也小。
- 5. 清理泄露的地方。代码仓库、CI 日志、截图、群聊记录。换 key 比删记录重要,后面细说。
我见过有人 API key 泄露后先花一个小时折腾 git-filter-repo,key 却一直开着。先做第 1 步,哪怕程序会断几分钟。
API key 泄露了,三家平台分别在哪删
DeepSeek API key 泄露怎么办
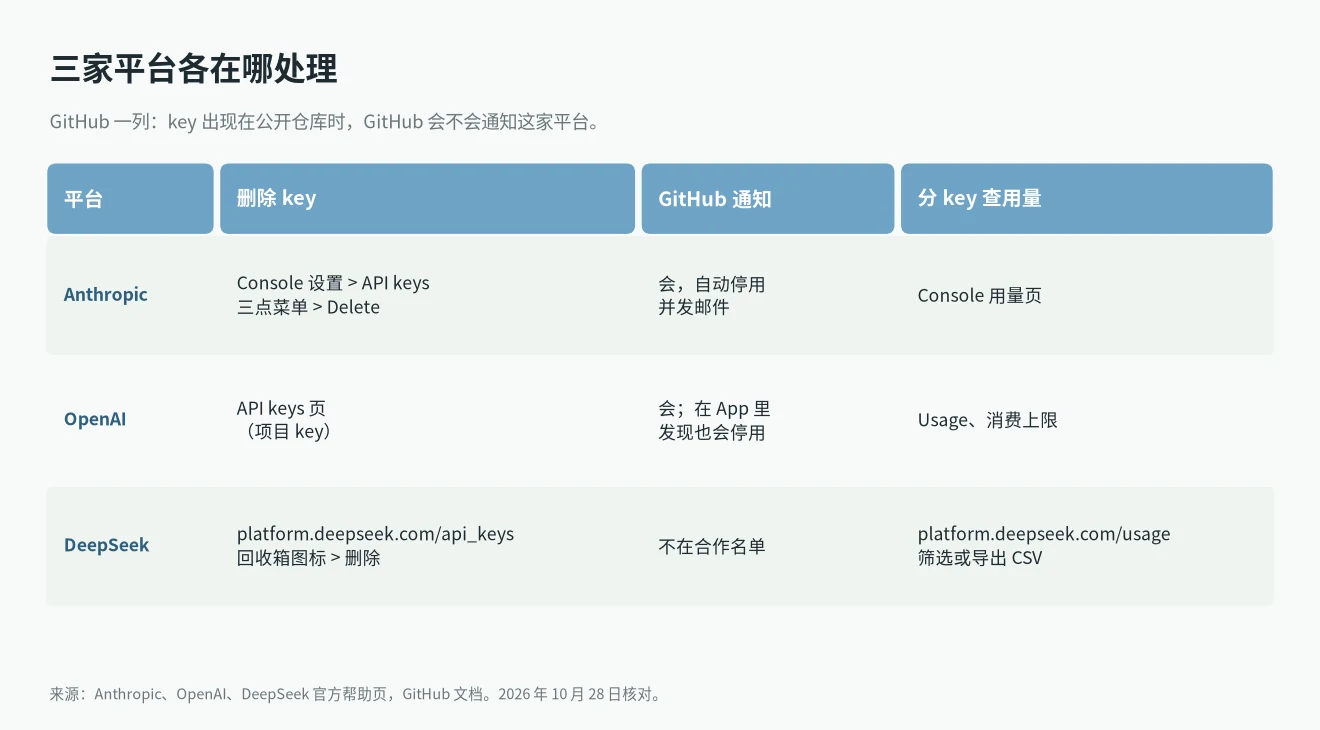
DeepSeek 官方 FAQ 里「若发现 API key 泄漏怎么办」这一条写得很清楚:建议立即删除泄漏的 Key。步骤是登录开放平台,进入 platform.deepseek.com/api_keys,在列表里选中要删的 Key,点「回收箱」图标,在弹窗里点「删除」确认。看到“API Key 已删除”的提示,这个 Key 就立即失效了,之后也没法再查看或修改。删完尽快建新 Key 换到应用里,免得业务中断。
容易忽略的一点:GitHub 的密钥扫描支持列表里,DeepSeek 没有标为合作伙伴。也就是说 DeepSeek 的 API key 泄露到公开仓库,GitHub 不会通知 DeepSeek,也没人替你吊销。私有仓库开了推送保护的话,GitHub 能在推送时拦下来,但那只在推送之前有用。如果你按Claude Code 接 DeepSeek、Kimi、GLM 那篇配过,记得把每个存了 key 的配置文件都改掉。
Claude(Anthropic)API key 泄露怎么办
Anthropic 的帮助页说,怀疑 key 被盗就立即吊销:进 Claude Console 的 API keys 页面(platform.claude.com/settings/keys),点 key 旁边的三个点,选 Delete API key。然后建新 key,放进密钥管理工具。如果之后还看到可疑调用,联系 Anthropic 支持。
官方认证文档还提到两点:停用(Disable)可以恢复,删除(Delete)是永久的;新建 key 时可以设一个过期时间。
Anthropic 是 GitHub 密钥扫描的合作伙伴。按它的 key 安全说明,GitHub 在公开仓库发现 Claude key 会通知 Anthropic,key 自动停用,你会收到邮件。收到这封邮件说明旧 key 已经废了,但新 key 还是得自己建。
OpenAI API key 泄露怎么办
OpenAI 的 API key 安全指南说,key 泄露要立刻在 API keys 页面轮换;不要把 key 放在前端代码里,也不要提交到仓库,改用 OPENAI_API_KEY 环境变量。项目 key 可以设过期时间。
OpenAI 还说,它发现 key 出现在公开网络上,或者被打包进应用商店里的 App,会直接停用这个 key。消费上限可以设提醒阈值和硬上限,但官方说上限不是即时生效的,被盗刷时可能会稍微超出一点。
API key 泄露后怎么查用量
- DeepSeek:进 platform.deepseek.com/usage(用量信息),选时间范围,在「API Key」菜单里选这个 key。也可以点「导出」,解压后有两个 CSV,标题为 amount 的那个就是分 key 的用量明细。
- OpenAI:看 Usage 页面和消费上限,账单突然涨了基本就能确认。
- Anthropic:在 Console 里看用量,有说不清的调用就按帮助页的建议找支持。
如果 API key 泄露后用量没异常,大概率发现得及时。不同模型每百万 token 价格差很多,被刷几个小时可能是几块钱也可能是几百,现在的价格可以看我的 大模型 API 价格对比表。
API key 泄露到 Git:先换 key,历史以后再说
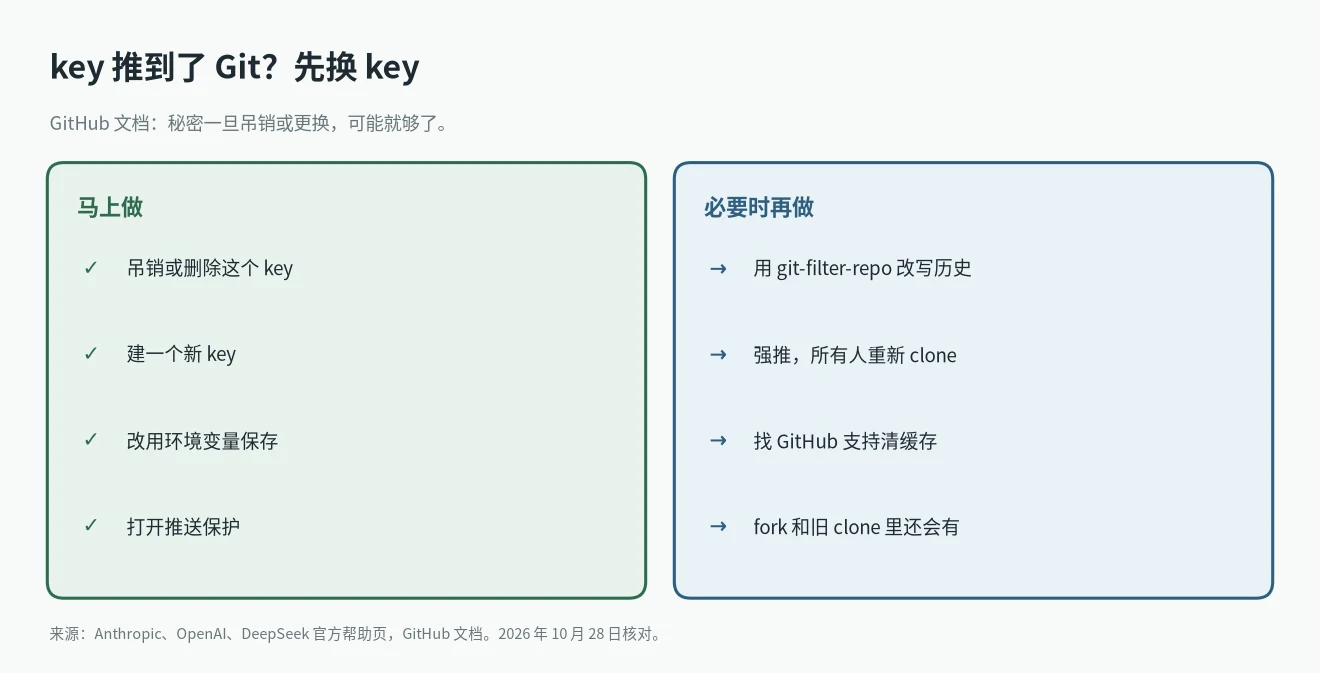
GitHub 自己的删除敏感数据指南写得很直接:泄露的是密码、token 这类秘密时,第一步是吊销或更换,换完往往就够了。用 git-filter-repo 改写历史会改掉提交哈希、要强推,别人的旧 clone 和 fork 里照样还有这个 key。
所以换完 key 之后:
- 把 key 从代码里拿出来,放进环境变量或密钥管理工具。
- 把配置文件加进 .gitignore。
- 打开推送保护,或者用 gitleaks 这类工具做提交前检查。
- 只有仓库是公开的、你又在意旧值被人看到,再去改写历史。
怎么避免下一次 API key 泄露
- 一个项目或一个工具单独一个 key,出事只停一个。
- 能设过期时间就设上,Anthropic 和 OpenAI 的项目 key 都支持。
- 别把 key 贴到聊天、工单或 AI 智能体里。Anthropic 明确说,连给支持发工单都不要带 key。
- 第三方工具要小心,给它 key 就等于给了它你账号的访问权。LiteLLM 投毒事件就是通过依赖包偷 key 的例子。
- 让 AI 智能体拿着你的 key 干活的话,先过一遍我的 AI 智能体安全清单。
API key 泄露常见问题
删掉 key 能马上停止扣费吗?
DeepSeek 可以,FAQ 写明删除后立即失效。Anthropic 和 OpenAI 删掉的 key 也不能再用,只是 OpenAI 说消费上限本身不是即时生效的。
GitHub 发邮件说我的 Claude key 被发现了,还能用吗?
按 Anthropic 的说法,GitHub 在公开仓库发现的 key 会被自动停用并发邮件通知。建个新 key 换上就行。
DeepSeek API key 泄露被刷的钱能退吗?
FAQ 没有这样的承诺。它写的是充值余额永久有效、未消费的金额支持退款。被盗刷的部分,直接找 DeepSeek 客服问。
一定要改写 Git 历史吗?
不一定。GitHub 说吊销或更换秘密可能就够了。只有还需要让旧值从公开仓库里消失时,才去改写历史。