

AI 智能体安全清单:别把银行密码交给 AI,先做好这 7 件事(2026)
美国银行发邮件提醒客户,不要把网银账号密码交给 AI 工具或智能体。这篇讲清楚替代做法:银行官方授权连接、App 专用密码、虚拟卡、付款前确认,以及用完怎么撤销。
 buffer关于作者约 7 分钟阅读
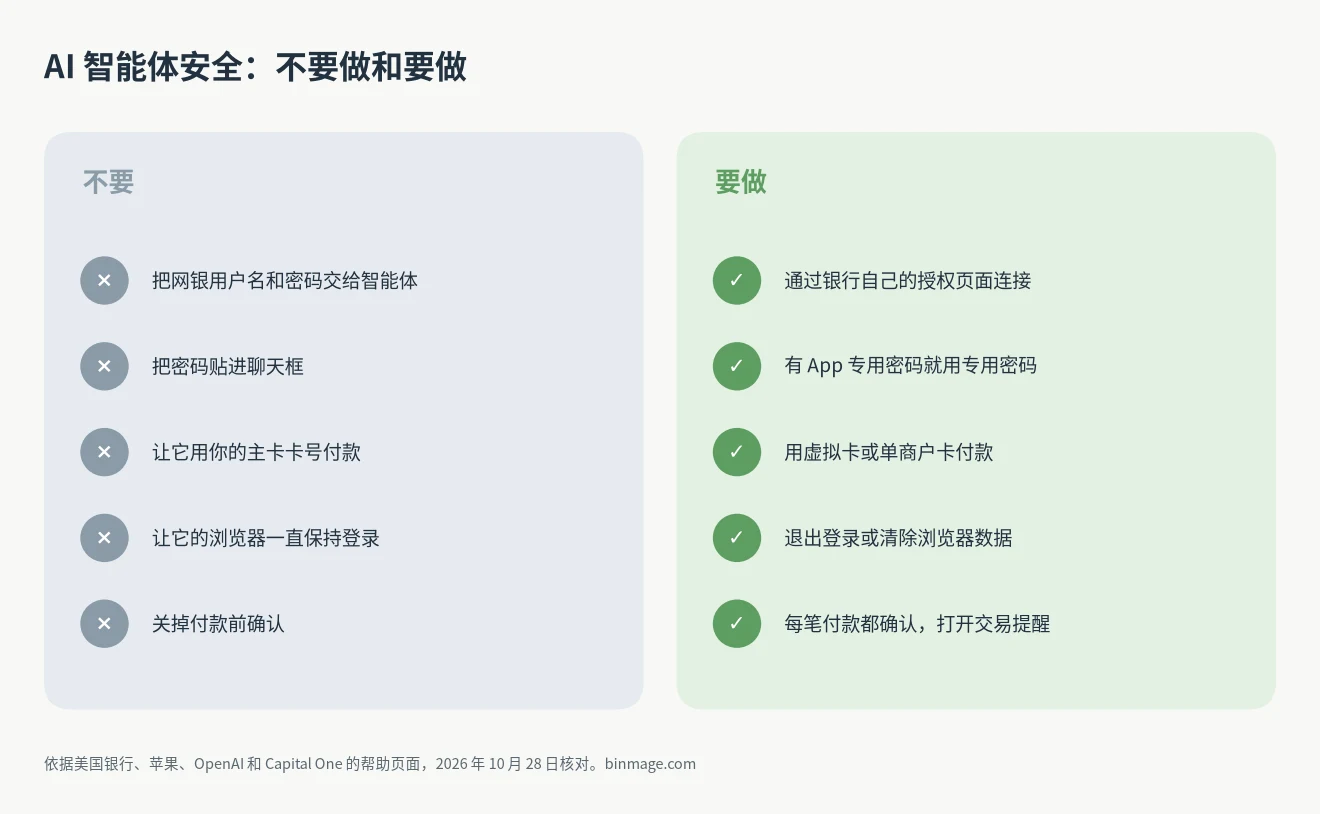
AI 智能体安全的第一条很简单:不要把银行账号和密码交给 AI 智能体,也不要贴进聊天框。智能体需要看账户数据,就走银行自己的授权页面;需要付钱,就给它一张虚拟卡或只能在一家商户用的卡,让它每笔付款前都先问你,任务做完把权限收回来。
美国银行(Bank of America)刚给客户发了内容相同的提醒。下面先说这封邮件写了什么(依据 TechCrunch 的报道),再给出 7 个今天就能做的检查。每一条都附上银行或厂商自己的帮助页面,均在 2026 年 10 月 28 日核对过。想看保存下来的凭据泄露后会发生什么,可以读我们写的 LiteLLM 投毒事件复盘。
美国银行的邮件说了什么
TechCrunch 在美国时间 2026 年 10 月 27 日报道,美国银行给客户发了一封标题为 “Protecting your finances in the AI World” 的邮件。邮件要求客户永远不要把用户名和密码告诉其他人或外部服务,原文特别写到 “including an AI-enabled tool or agent that offers to act on your behalf”,也就是包括主动提出替你操作的 AI 工具或智能体。美国银行发言人向 TechCrunch 确认,这封被发到社交媒体上的邮件是真的(TechCrunch 在 X 上的帖子)。
TechCrunch 引用的邮件原文还有一句:“If you do share your credentials, keep in mind that you’re responsible for activity resulting from that access.” 意思是,如果你分享了登录凭据,通过这个登录产生的操作由你自己负责。换句话说,智能体拿你的密码登录后出了问题,银行已经提前说明责任在你。
TechCrunch 还列了把网银登录信息交给 AI 助手的三个风险:它可能在你不知情时动你的钱;银行可能以为有人在盗号,把你的账户锁住;AI 助手如果有安全漏洞,可能把你的银行凭据泄露给攻击者。
AI 智能体安全清单:7 个检查
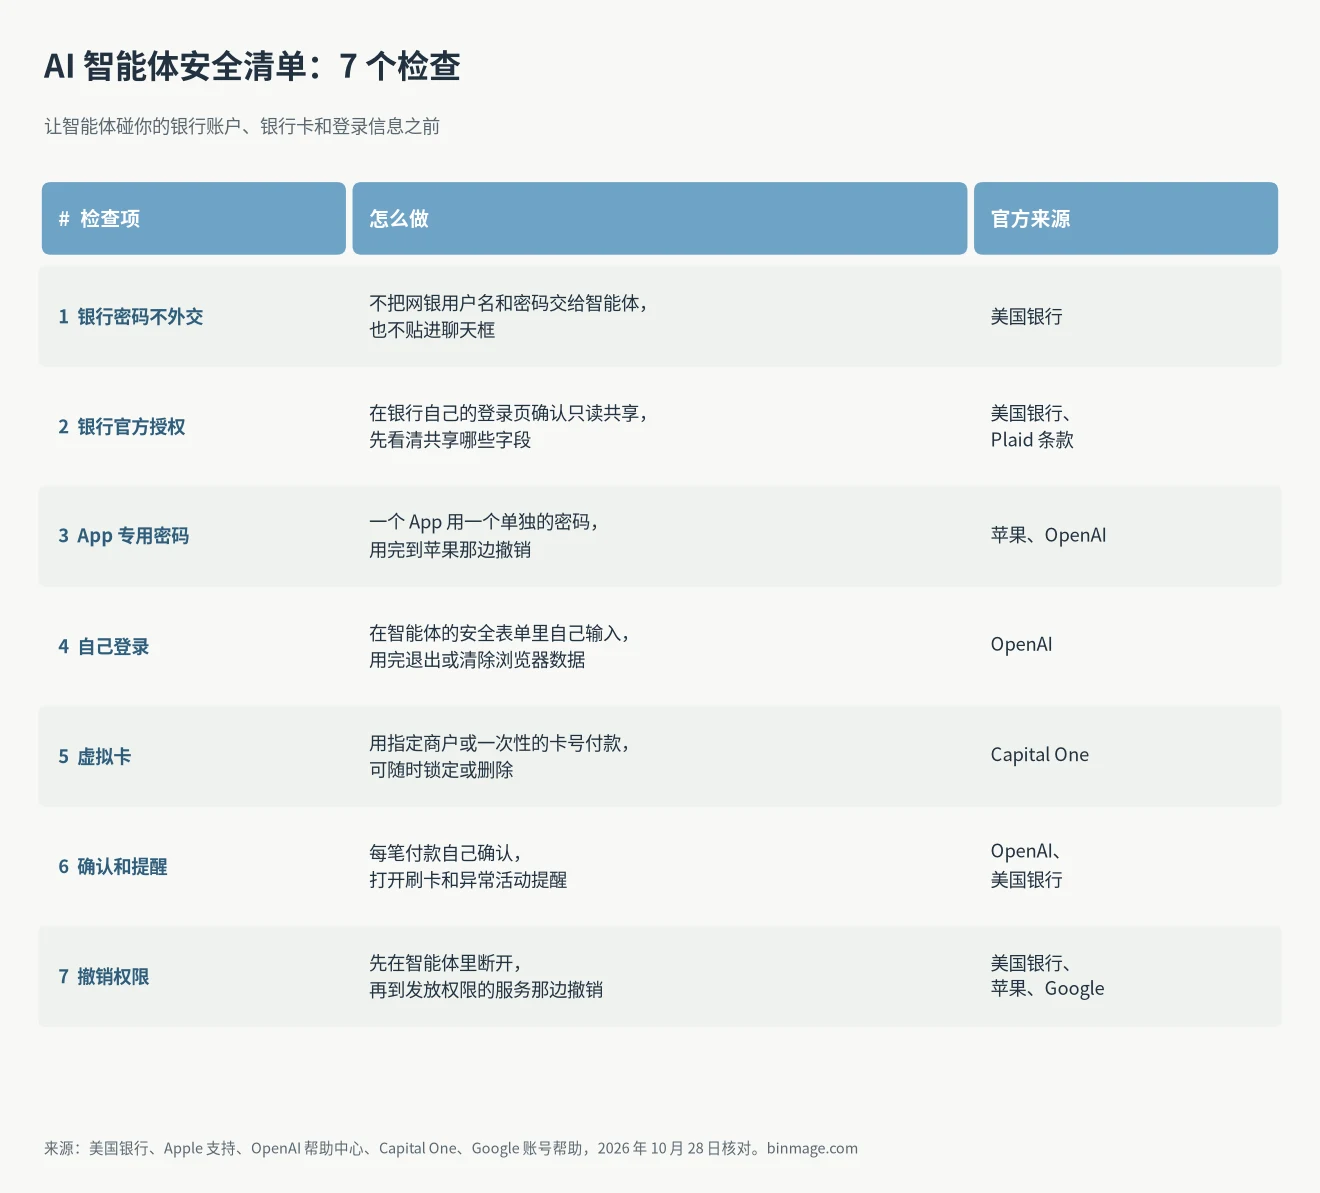
不是每个任务都要做满 7 项。只让智能体看消费记录,做第 1、2、7 项就够了;让它替你买东西,要做第 1、4、5、6、7 项。
1. 银行账号密码只留给自己
美国银行的第三方数据共享说明页解释了原因:把登录信息交给第三方,对方就拥有和你一样的访问权限,你通常没法限制它能看多少;对方会保存你的登录信息,一旦它被攻破,这些信息可能泄露;就算你不再用这个服务,它也可能继续访问你的账户。AI 智能体也一样。同样不要把密码打进聊天窗口,那样密码会留在对话记录里。
2. 只读数据走银行官方授权
想让智能体或记账 App 看余额和流水,选那种会跳转到银行自己的登录页、并让你确认共享哪些数据的连接方式。美国银行说,这种方式能减少第三方能拿到的数据,第三方不再需要保存你的登录信息,你能看到具体共享了哪些数据,也可以随时撤销授权。
点同意之前先看清楚共享什么。美国银行和 Plaid 的信息共享条款列出了全部字段,支票和储蓄账户包括账号和路由号码,条款注明这两项合在一起可以用来付款或转账。条款还写明,授权从最近一次同意起滚动有效 365 天;如果 App 连续 180 天没有访问你的数据,授权会自动失效。
3. 有专用密码就用专用密码
有些服务可以给单个 App 生成一个单独的密码。苹果叫它App 专用密码,用途是确保你的 Apple 账户主密码不会被第三方 App 保存或收集,这正是 AI 智能体安全需要的。使用它要先给 Apple 账户开启双重认证;同时最多可以有 25 个有效的专用密码,可以逐个删除,也可以一次全部撤销。修改 Apple 账户主密码后,所有专用密码会自动失效。
OpenAI 的ChatGPT 连接应用帮助页就是这么处理 iCloud 邮件和日历的:连接表单里填 Apple 的 App 专用密码,不要填 Apple 账户的常用密码,也不要把密码贴进对话。页面还说明,在 ChatGPT 里断开 iCloud 连接,并不会在苹果那边撤销这个密码,需要另外到 account.apple.com 删除。
4. 登录自己来,用完退出
会浏览网页的智能体遇到登录页时,应该把屏幕交回给你。OpenAI 的云端浏览器帮助页说,ChatGPT 遇到支持的登录页会暂停,请你在一个安全表单里登录;你在这个表单里输入的用户名和密码模型看不到,ChatGPT 也不保存。同一页面也说明,登录后的会话会保留给之后的任务用,直到过期。所以涉及钱的任务做完,记得退出该网站,或者清除智能体浏览器里的数据。
5. 付款用虚拟卡或单商户卡
智能体需要付款时,别给它主卡卡号。Capital One 的虚拟卡帮助页可以作为参考:虚拟卡号能隐藏实体卡号;指定商户的卡号只能在一家商户用,还可以设成一次性;每个卡号都能单独锁定或删除,不影响实体卡。删除后,绑定在这个卡号上的自动扣款也会被拒,等于不换卡就能切断智能体的消费。可以问问你自己的银行或发卡机构有没有类似功能。
6. 每笔付款都确认,打开交易提醒
智能体付款前要你确认的设置,一定保留。OpenAI 说 ChatGPT 在付款这类会产生财务承诺的操作前,会在聊天里请你确认。每次点同意前,看清楚商户和金额。写代码的智能体也是一样的思路,可以用 hook 拦下高风险命令,等你批准再执行,见我们的 Claude Code Hooks 推荐。
银行这一侧,打开账户提醒。美国银行提供刷卡消费、异常活动等提醒,部分提醒可以自己设金额门槛,通过 App 通知、短信或邮件发送。
7. 任务做完就撤销权限
撤销一个智能体的权限通常要两步:先在智能体那边断开连接,再到发放令牌或密码的服务那边撤销。下文有一张表,列出每种权限在哪里撤销。
交出密码和官方授权的区别
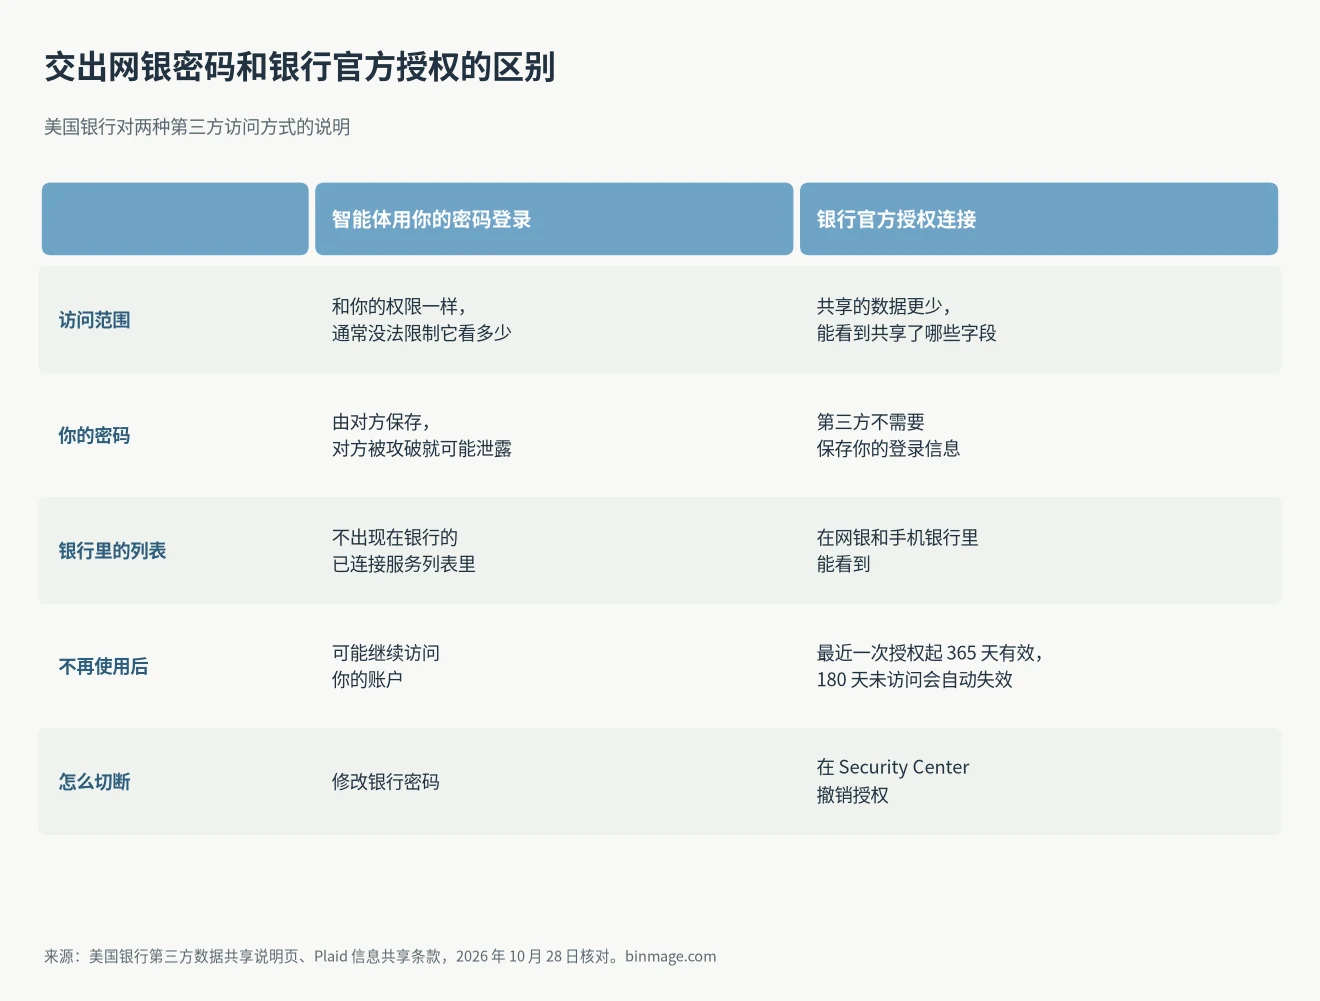
从 AI 智能体安全的角度看,区别在于你的密码在谁手里。交出密码,对方保存你的密码,权限和你完全一样;走官方授权,第三方拿不到你的密码,共享的数据更少,银行还会列出这个连接,方便你随时撤销。
去哪里撤销权限
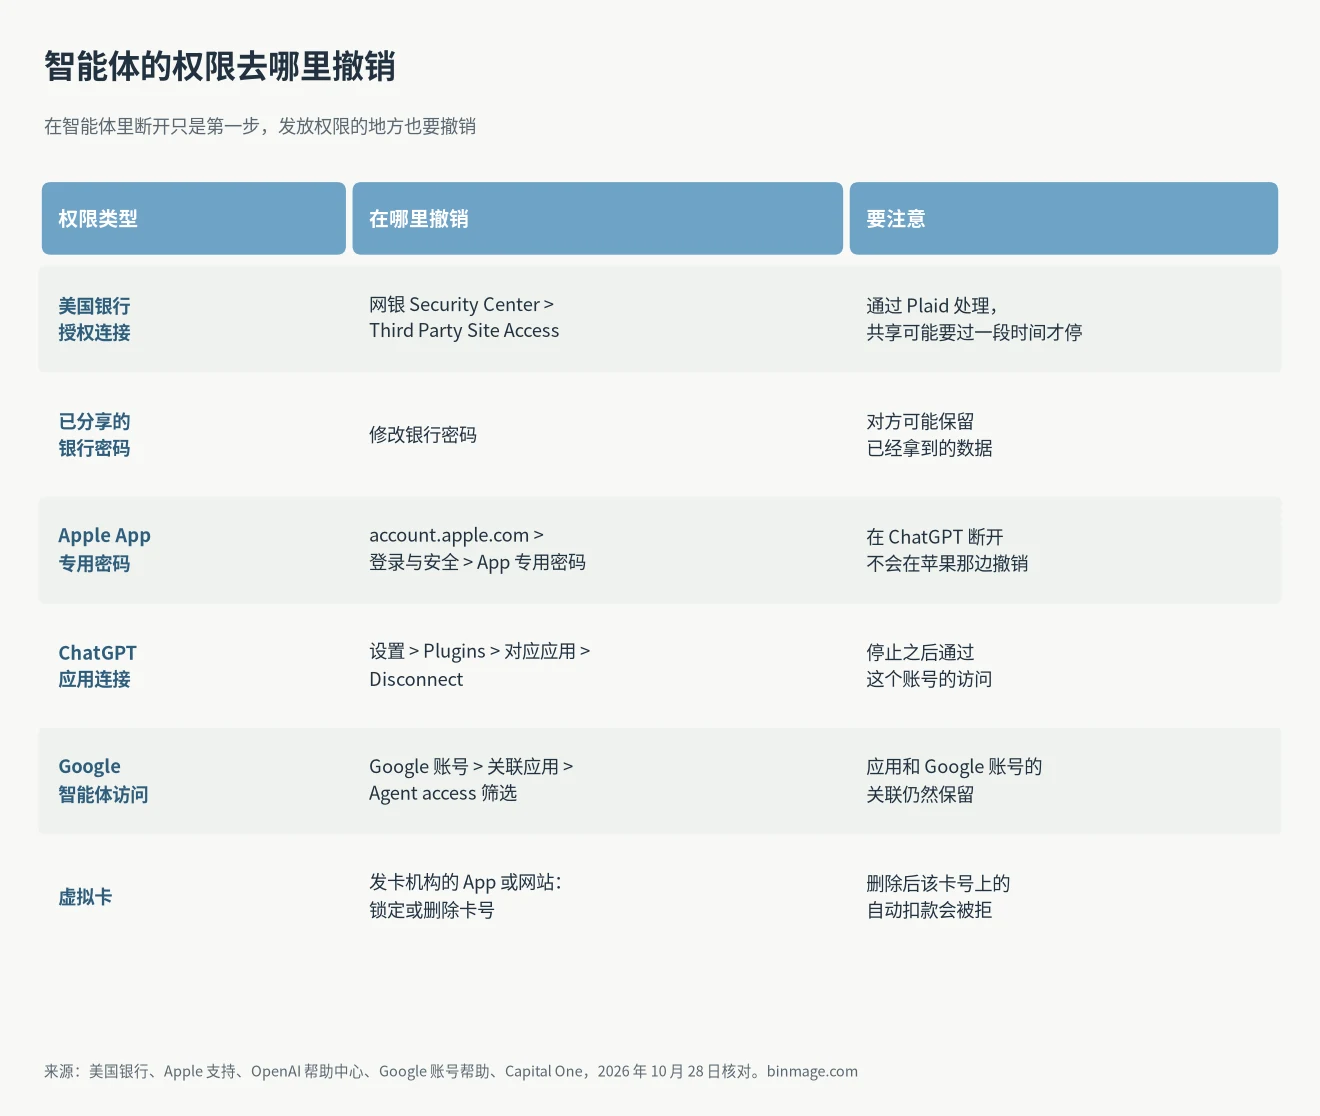
美国银行的授权连接在网银的 Security Center 里,入口叫 Third Party Site Access。如果某个 App 用的是你真实的账号密码,美国银行说可以先在那个 App 里移除访问,但最稳妥的做法是修改美国银行的密码,因为对方可能还保留着之前拿到的数据。
Google 的关联应用页面可以按智能体访问筛选(英文界面叫 Agent access),能看到关联到 Gemini 或 Google 智能体的应用。Google 说明,移除智能体的访问权限,并不会断开你的 Google 账号和这个应用之间的关联,如果不再需要,要另外删除。
常见问题
可以让 AI 智能体查我的银行余额吗?
可以,前提是通过银行自己的授权页面连接,而不是把密码给它。先看清楚共享哪些字段,有些连接会包含你的账号和路由号码。
已经把银行密码给了智能体,怎么办?
先改银行密码。美国银行说这是阻止用你登录信息的第三方继续访问的最稳妥方法。然后打开双重认证(如果还没开),查一遍最近的交易,再把智能体里保存的密码删掉。
只用虚拟卡够不够?
不够。虚拟卡限制的是卡号能在哪里用,但在那家商户,智能体仍然可能买下你没打算买的东西。要和付款确认、刷卡提醒一起用。
做好 AI 智能体安全,就是只给智能体完成任务所需的权限,用完收回。攻击者本来就会直接对银行下手,比如 ARTEX 攻击韩国银行一案,没必要再通过智能体保存的密码给他们多开一个入口。