
攻击银行的人,还让 AI 帮忙写简历
攻击者请 AI 帮忙写安全研究员简历,要求列入相关攻击的成果,还向它打听泄露数据的销路。后来,这些对话被调查人员从攻击者自己的服务器上找到了。
 buffer关于作者约 4 分钟阅读
在调查韩国金融机构遇袭事件时,CrowdStrike 读到了一段写简历的请求。用户请 Claude 帮忙写一份安全研究员简历,还特意要求把 ARTEX 相关攻击的成果列进去。
研究人员从攻击者控制的服务器上找到了这批材料。对外开放的目录里,放着 Claude Code 会话、ARTEX 配置和记忆文件。软件是怎么用的,使用者还打算拿它做什么,都在这些记录里留下了线索。
还向 AI 打听数据的销路
同一份调查报告还记载了另一类提问:韩国泄露的数据通常在哪里出售,能否帮忙找到相应的 Telegram 数据交易群。公开材料并不能证明这些提问促成了交易,但它们已经让调查人员看到了攻击之外的打算。
写简历、查信息、找渠道,本来就是日常使用 AI 时很常见的事。攻击者也在把这些杂事交给聊天窗口处理。AI 在这里接触到的上下文,因而远不止一段攻击代码;找销路的请求和修饰履历的要求,也一起留了下来。
简历提示里还附有个人资料。CrowdStrike 并未核实其真实性,不能据此认定具体身份。
ARTEX 本身是一款由 AI 驱动的渗透测试工具。这次实例主要接入 DeepSeek v4.1-flash,另一些 Claude Code 会话还用到了其他公司的模型。具体哪一步由人决定、哪一步由模型执行,公开材料尚未还原完整。
ARTEX 作者随后宣布停更
CrowdStrike 在 10 月 7 日发布报告。第二天,ARTEX 作者 Autumn-27 在 GitHub 主页发表声明,否认与此次攻击有关。他说,工具原本用于学习研究和得到授权的安全测试,同时宣布停止更新、转为闭源,后续不再公开发布版本或提供维护支持。
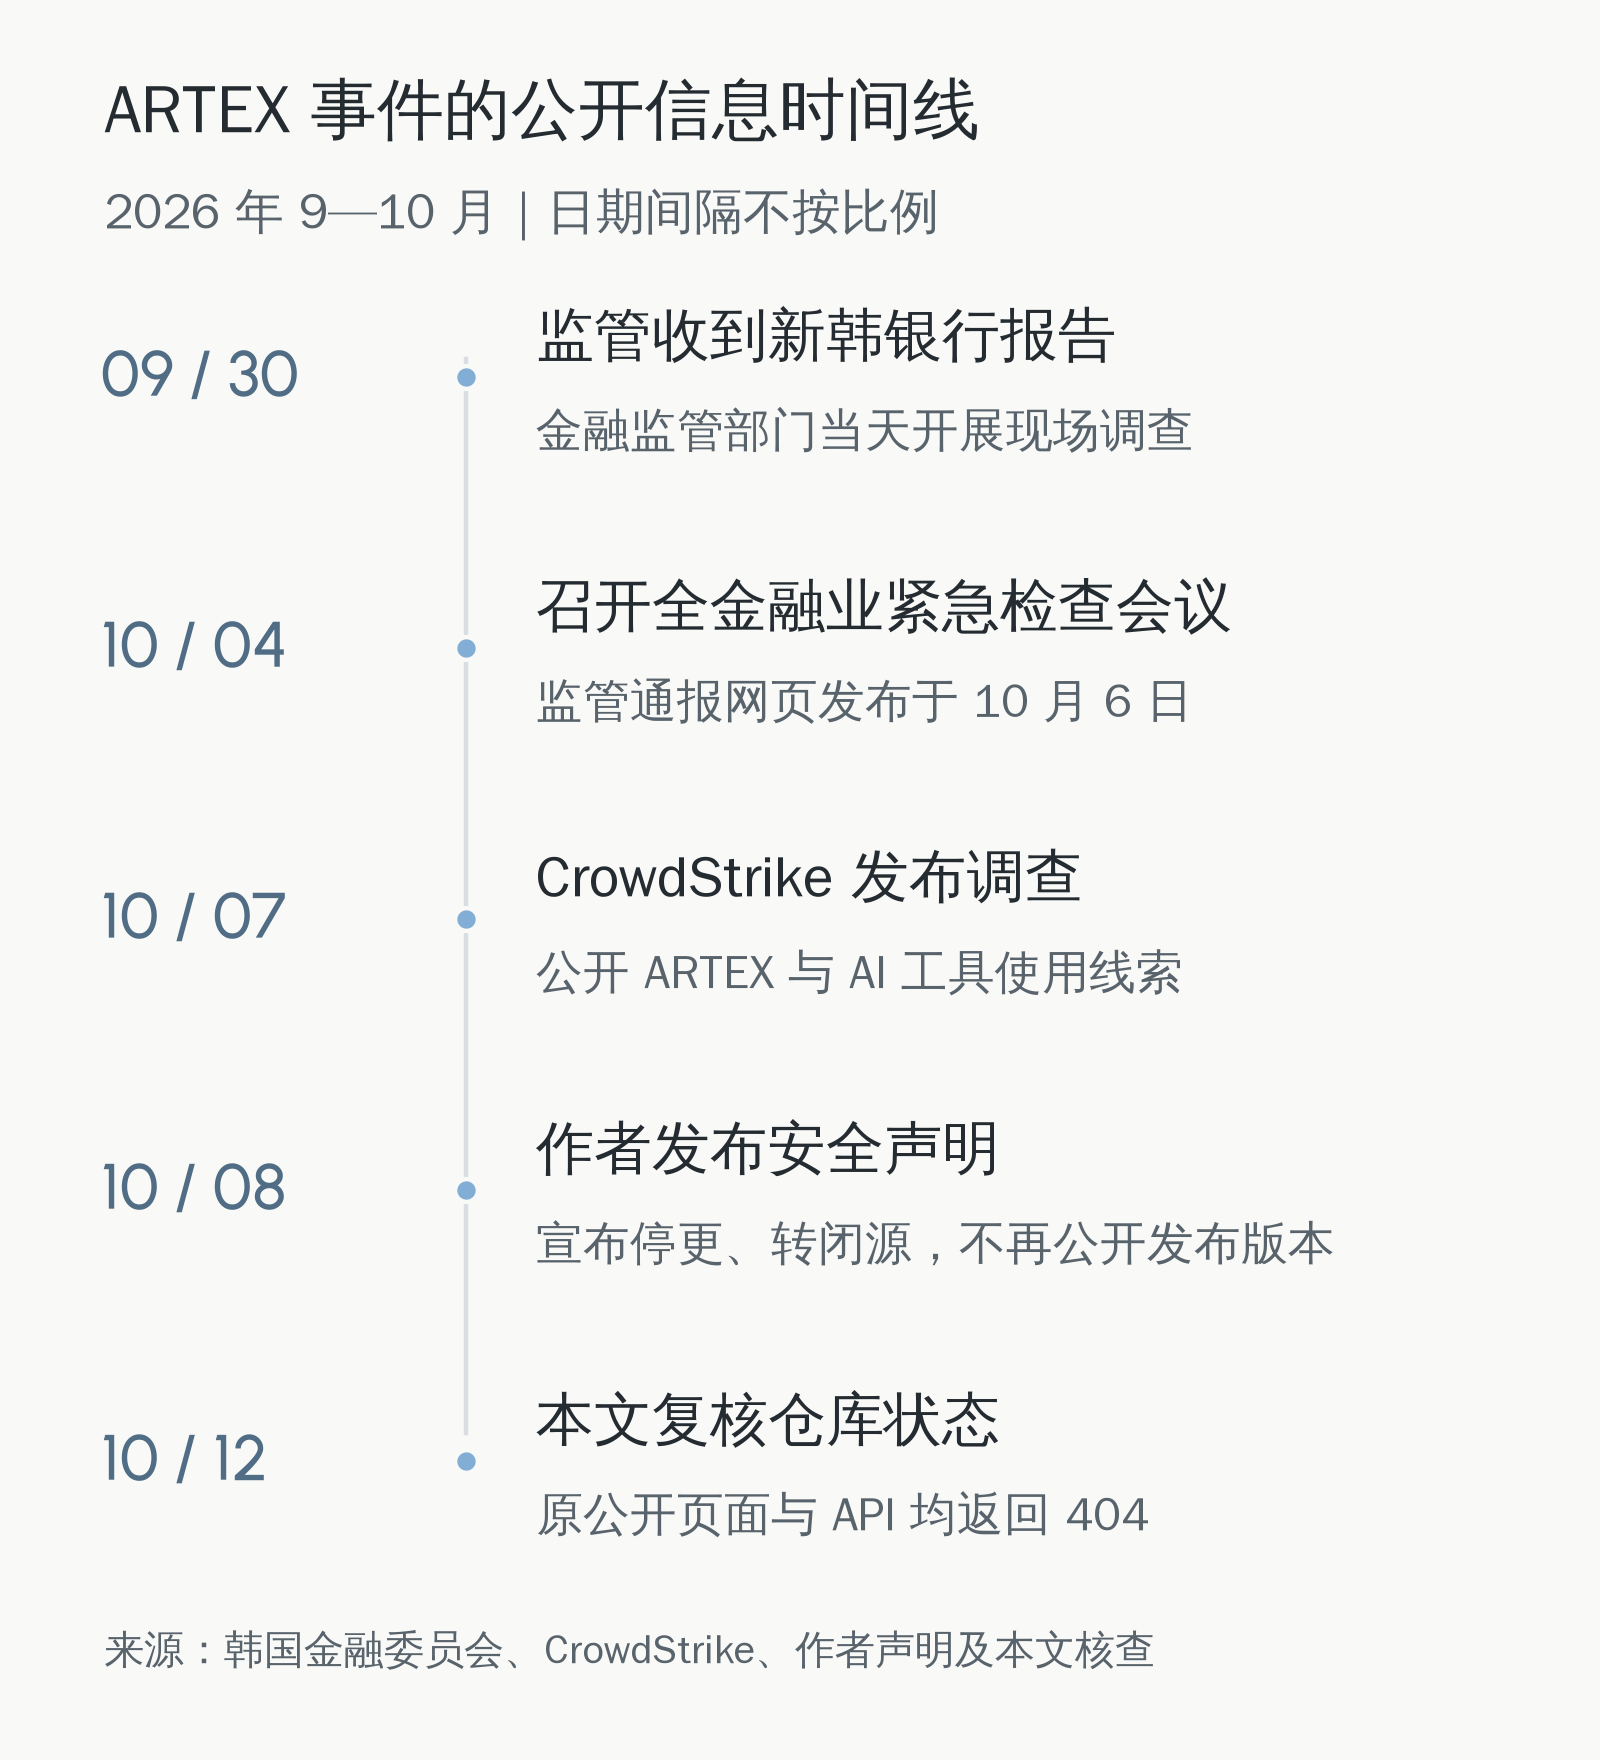
截至 10 月 12 日,原仓库的公开页面和 API 都返回了 404。单凭这个状态,无法区分仓库被删除还是改为私有。能确定的是,原来的公开入口已经无法访问。
停更能结束作者继续发布和维护的工作,已经下载走的代码却不需要作者在线才能运行。使用者仍然可以保留、修改旧版本。
客户只知道资料交给了银行
这轮发生在 9 月下旬至 10 月初的攻击已经造成数据外泄。CrowdStrike 引用的韩国当地报道提到,受影响的业务包括贷款中介查询申请进度的服务,以及员工使用的移动办公系统。
这些页面离客户很近。办一笔贷款,中介要查进度,员工要处理申请,资料会经过客户未必知道的系统。客户通常只记得自己把资料交给了哪家银行,并不会知道哪个工作页面又能查到它。
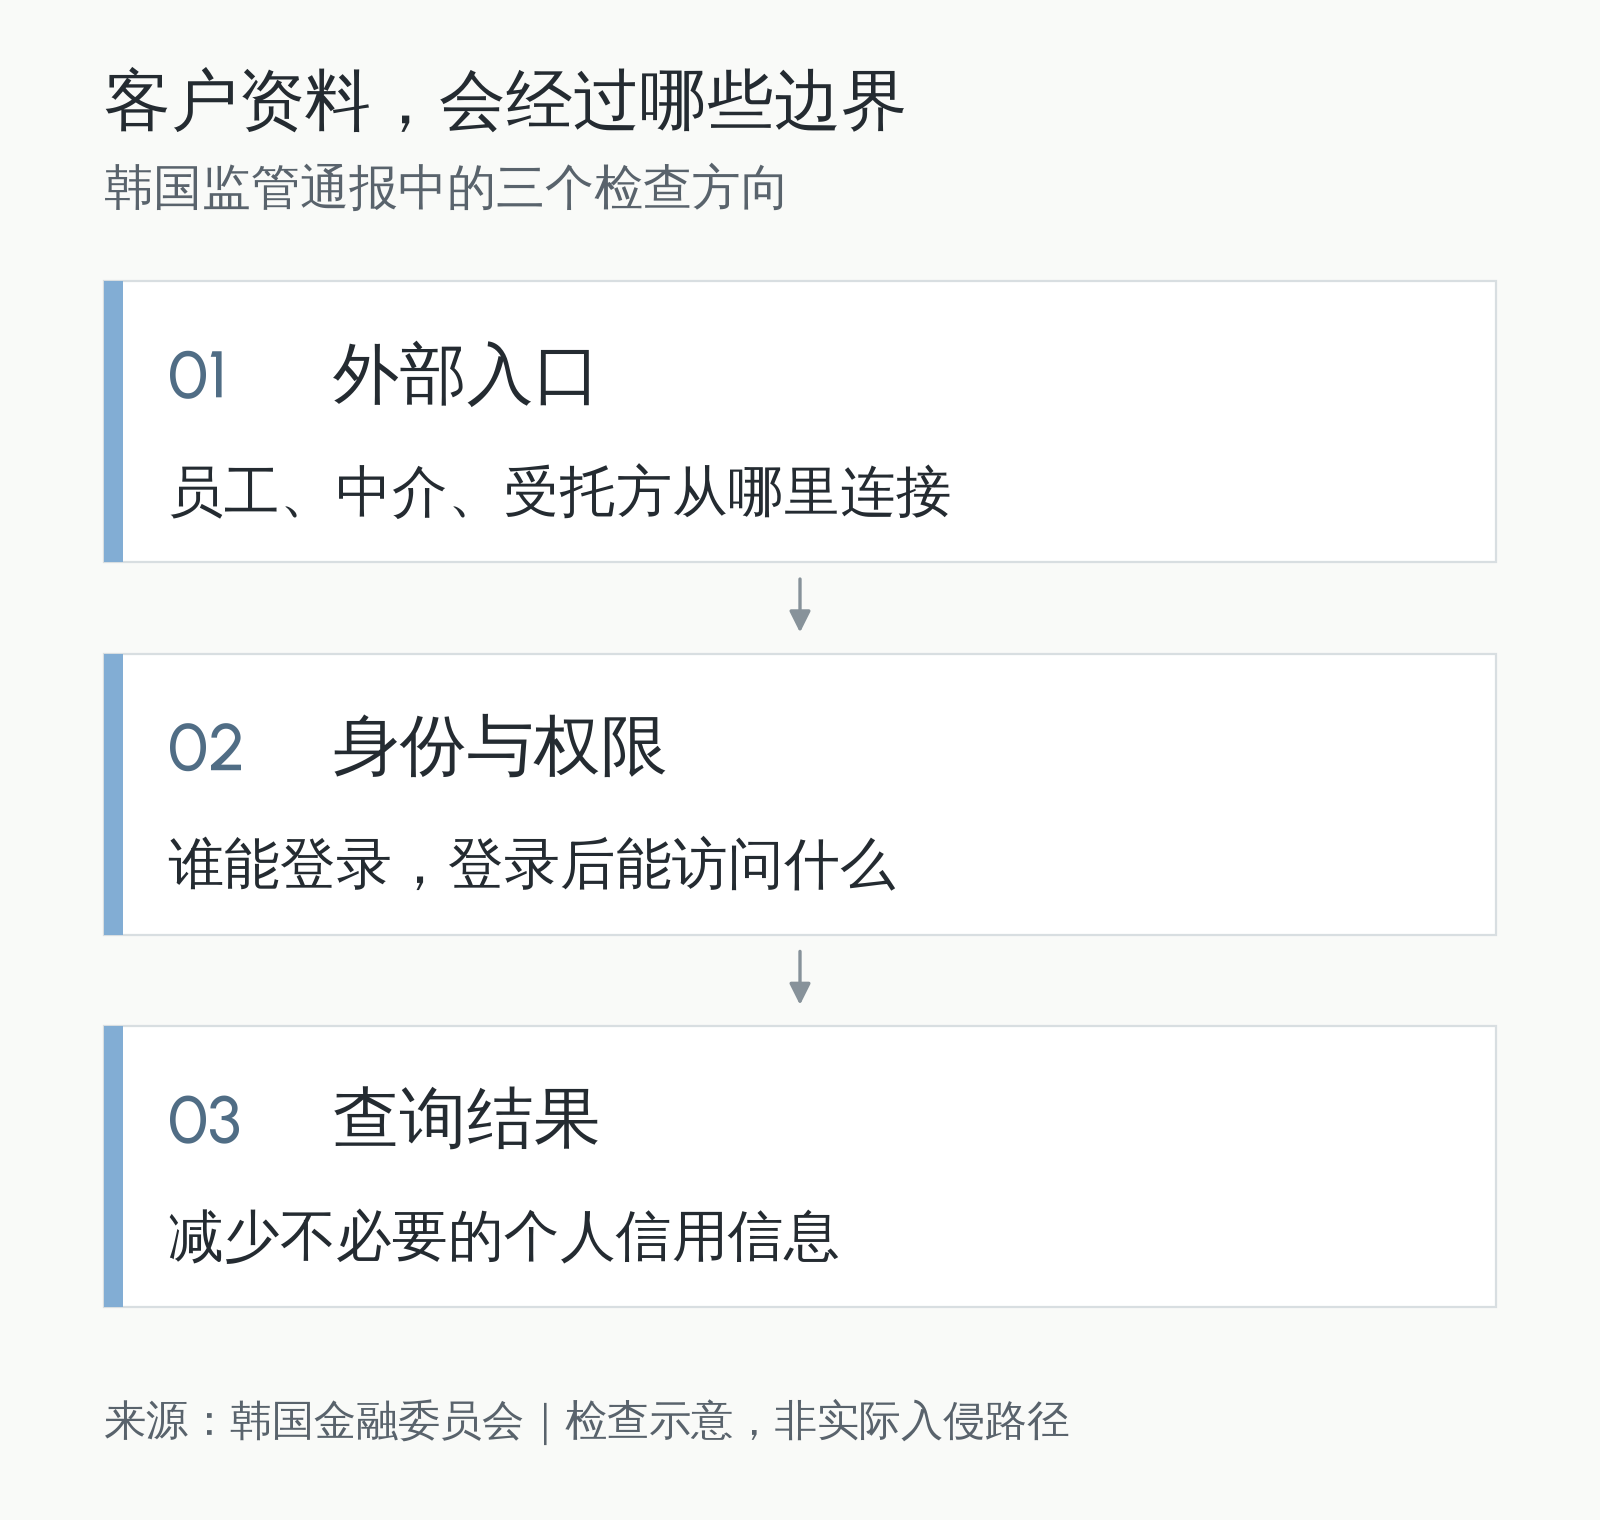
韩国金融委员会的通报因此特别要求,减少中介、受托方和员工系统里不必要的个人信用信息,限制能够查询的范围。查一次申请进度,页面究竟需要显示多少客户资料,也需要按具体用途核对。
通报也要求通知受影响客户,防范后续的语音钓鱼和短信诈骗。假如你正在等贷款消息,一通陌生来电恰好能说出相关情况,要判断它是否可信,就比辨认普通推销电话费劲。
调查报告里,攻击者在问这些数据能到哪里出售。对资料被拿走的人来说,麻烦可能从下一通电话才开始。
资料核查截至 2026 年 10 月 12 日。会话细节依据 CrowdStrike 报告披露的内容,本文未取得完整原始会话;攻击者身份未获确认。受影响人数的报道口径不一,未合并总数。封面为 AI 概念图,正文配图按来源整理。相关阅读:Claude Mods 与 AI 工作流。