
Pidió a la IA que pusiera sus ataques a bancos en el currículum
Quería un currículum de investigador de seguridad que incluyera los resultados de los ataques. También preguntó dónde vender datos filtrados. Las conversaciones estaban en sus propios servidores, a la vista de los investigadores.
 bufferSobre el autor4 min de lectura
Entre los materiales de una investigación sobre ataques a entidades financieras surcoreanas, CrowdStrike encontró una petición para redactar un currículum. El usuario quería presentarse como investigador de seguridad y pidió a Claude que incluyera los resultados de los ataques relacionados con ARTEX.
La conversación estaba en un servidor controlado por el atacante. Había directorios abiertos al público con sesiones de Claude Code, archivos de configuración de ARTEX y archivos de memoria de Claude. Además de mostrar qué herramientas se habían utilizado, conservaban algunas de las cosas que su usuario quería hacer con ellas.
También preguntó dónde vender los datos
El informe recoge consultas sobre dónde se suelen vender datos filtrados de organizaciones coreanas y peticiones de ayuda para encontrar grupos de compraventa en Telegram. Esas preguntas no demuestran que llegara a cerrarse una venta, aunque sí aportan información sobre lo que el atacante pretendía hacer.
Preparar un currículum o buscar contactos son usos bastante corrientes de un asistente de IA. El atacante también le encargaba esas gestiones. Así, junto al trabajo técnico quedaron registradas las preguntas sobre compradores y la intención de presentar los ataques como experiencia profesional.
La petición del currículum contenía datos personales, pero CrowdStrike no pudo confirmar que pertenecieran al atacante. No permiten dar una identidad por establecida.
ARTEX es una herramienta de pruebas de penetración que utiliza modelos de IA. La instalación analizada empleaba principalmente DeepSeek v4.1-flash; otras sesiones de Claude Code recurrían a modelos de distintos proveedores. La información pública no permite reconstruir con precisión qué decidió la persona y qué ejecutó cada modelo.
El autor de ARTEX anunció el fin de las actualizaciones
CrowdStrike publicó la investigación el 7 de octubre. Al día siguiente, Autumn-27, autor de ARTEX, difundió un comunicado en GitHub en el que negó su participación. Explicó que había creado la herramienta para aprender, investigar y hacer pruebas de seguridad con autorización. También anunció que dejaría de actualizarla, que pasaría a ser de código cerrado y que ya no habría nuevas versiones públicas ni soporte.
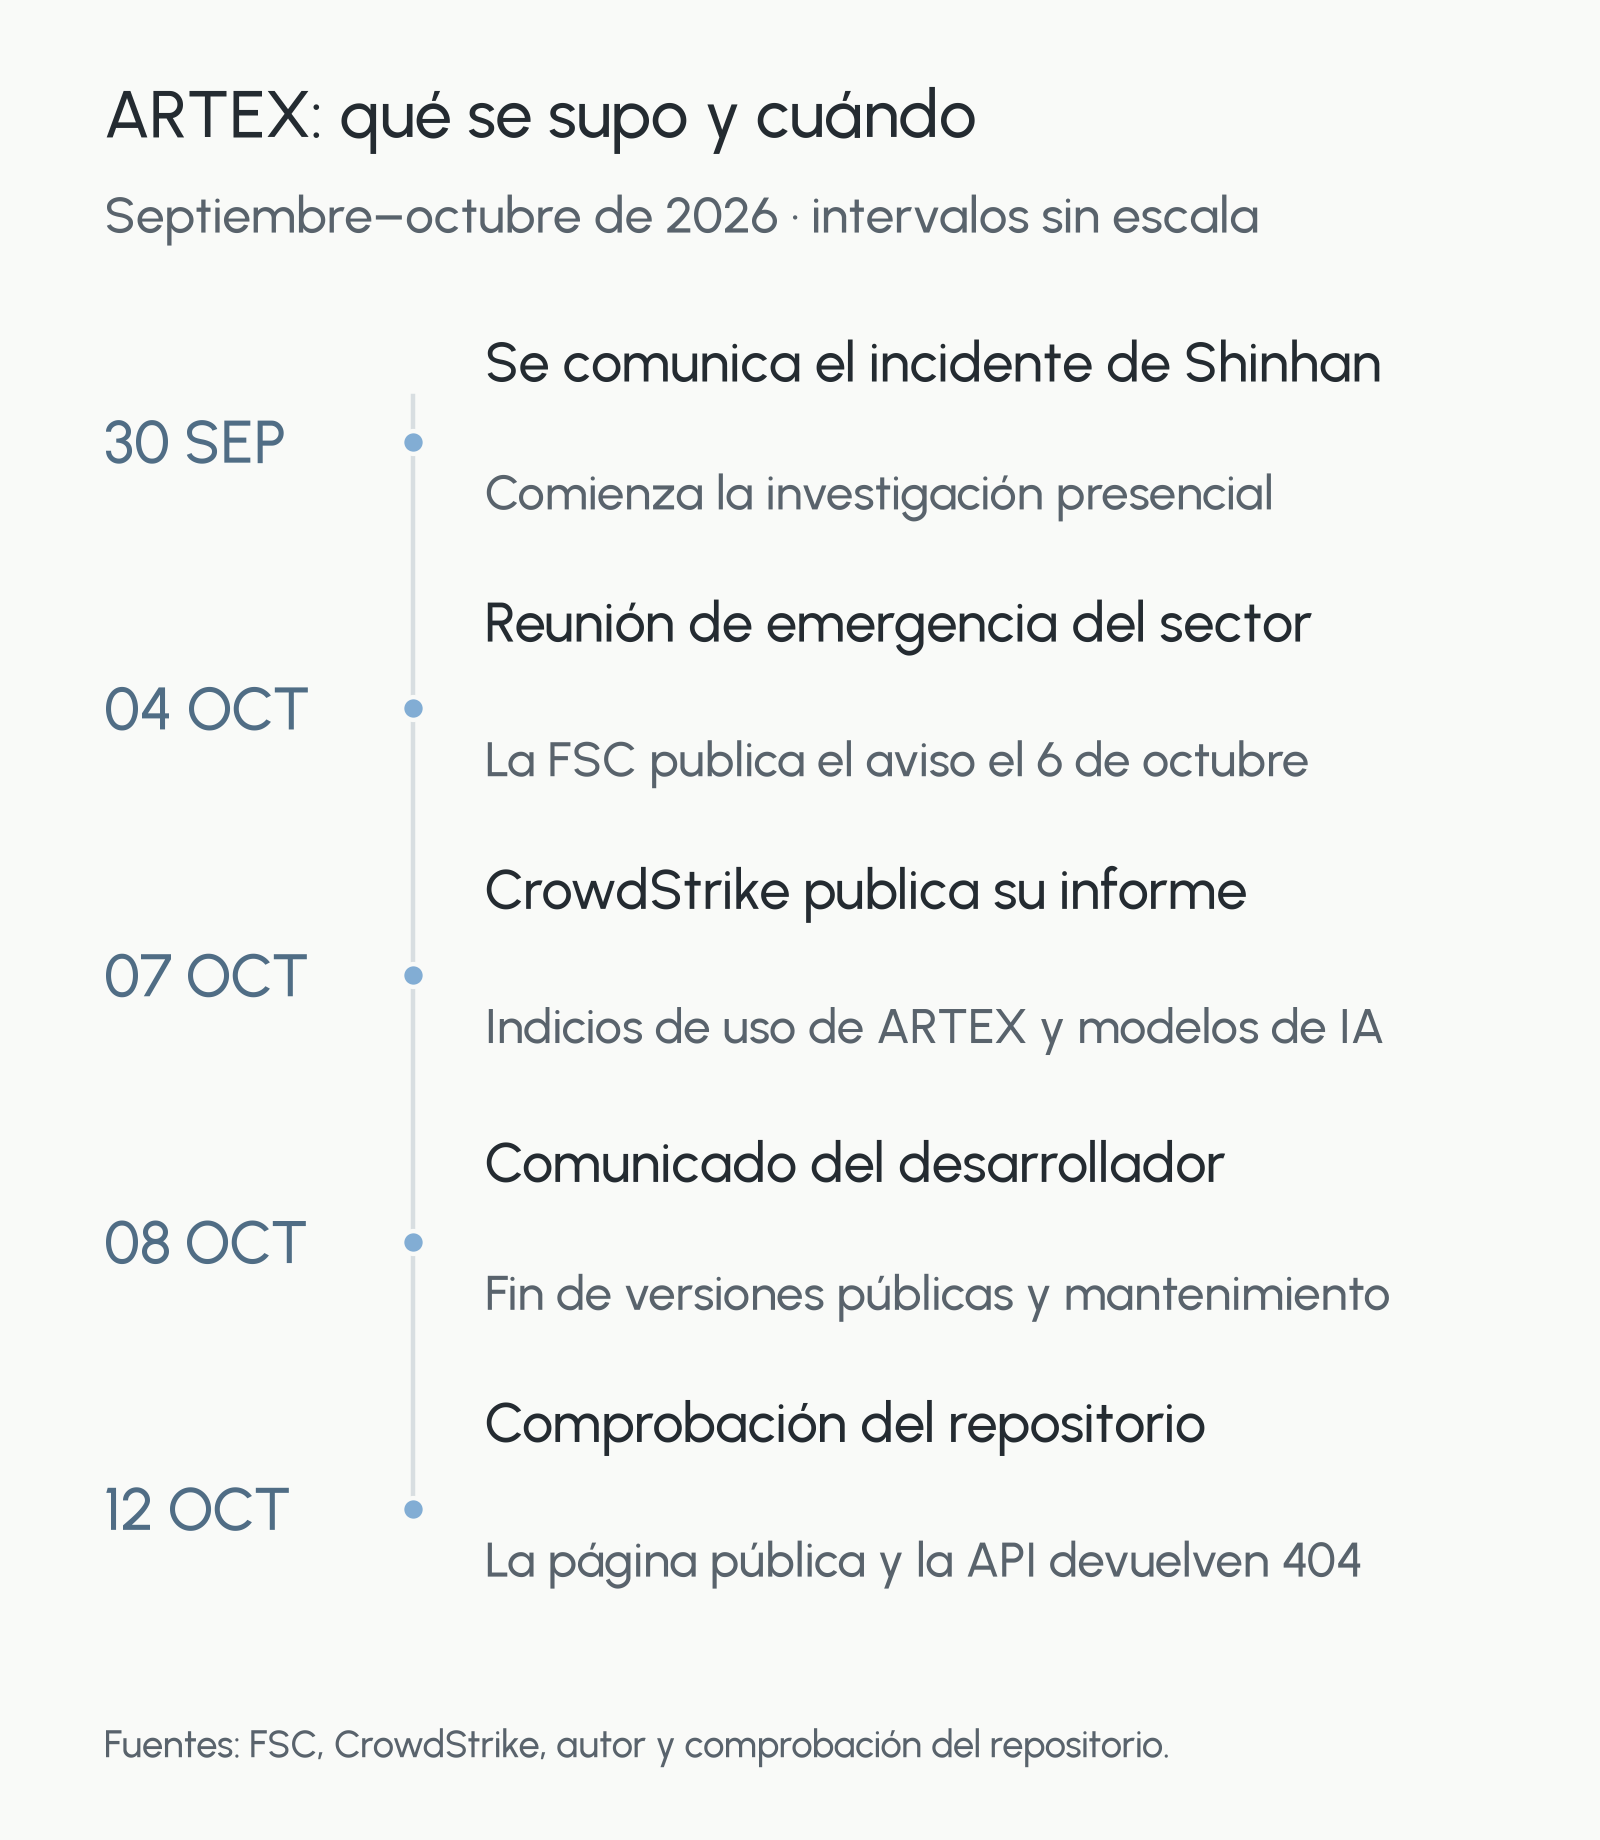
El 12 de octubre, tanto la página pública del repositorio original como su API devolvían un error 404. Ese código no permite saber si el repositorio se eliminó o se volvió privado. Lo comprobable es que la dirección pública anterior había dejado de estar disponible.
El autor podía dejar de distribuir y mantener el proyecto. Las copias que otras personas ya hubieran descargado podían seguir funcionando, y sus usuarios podían modificarlas. El cierre del repositorio original no las retiraba de sus manos.
El cliente solo sabía que había dado sus datos al banco
Los ataques se produjeron entre finales de septiembre y principios de octubre y causaron una filtración de datos. Las noticias locales citadas por CrowdStrike mencionaban, entre los servicios afectados, una página que los intermediarios usaban para consultar el estado de solicitudes de préstamo y un sistema de trabajo móvil para empleados.
Son herramientas que intervienen en un trámite común. El intermediario comprueba cómo avanza la solicitud y el empleado la gestiona. El cliente sabe a qué banco ha entregado la documentación, pero no necesariamente desde cuántos sistemas de empleados y colaboradores se puede consultar.
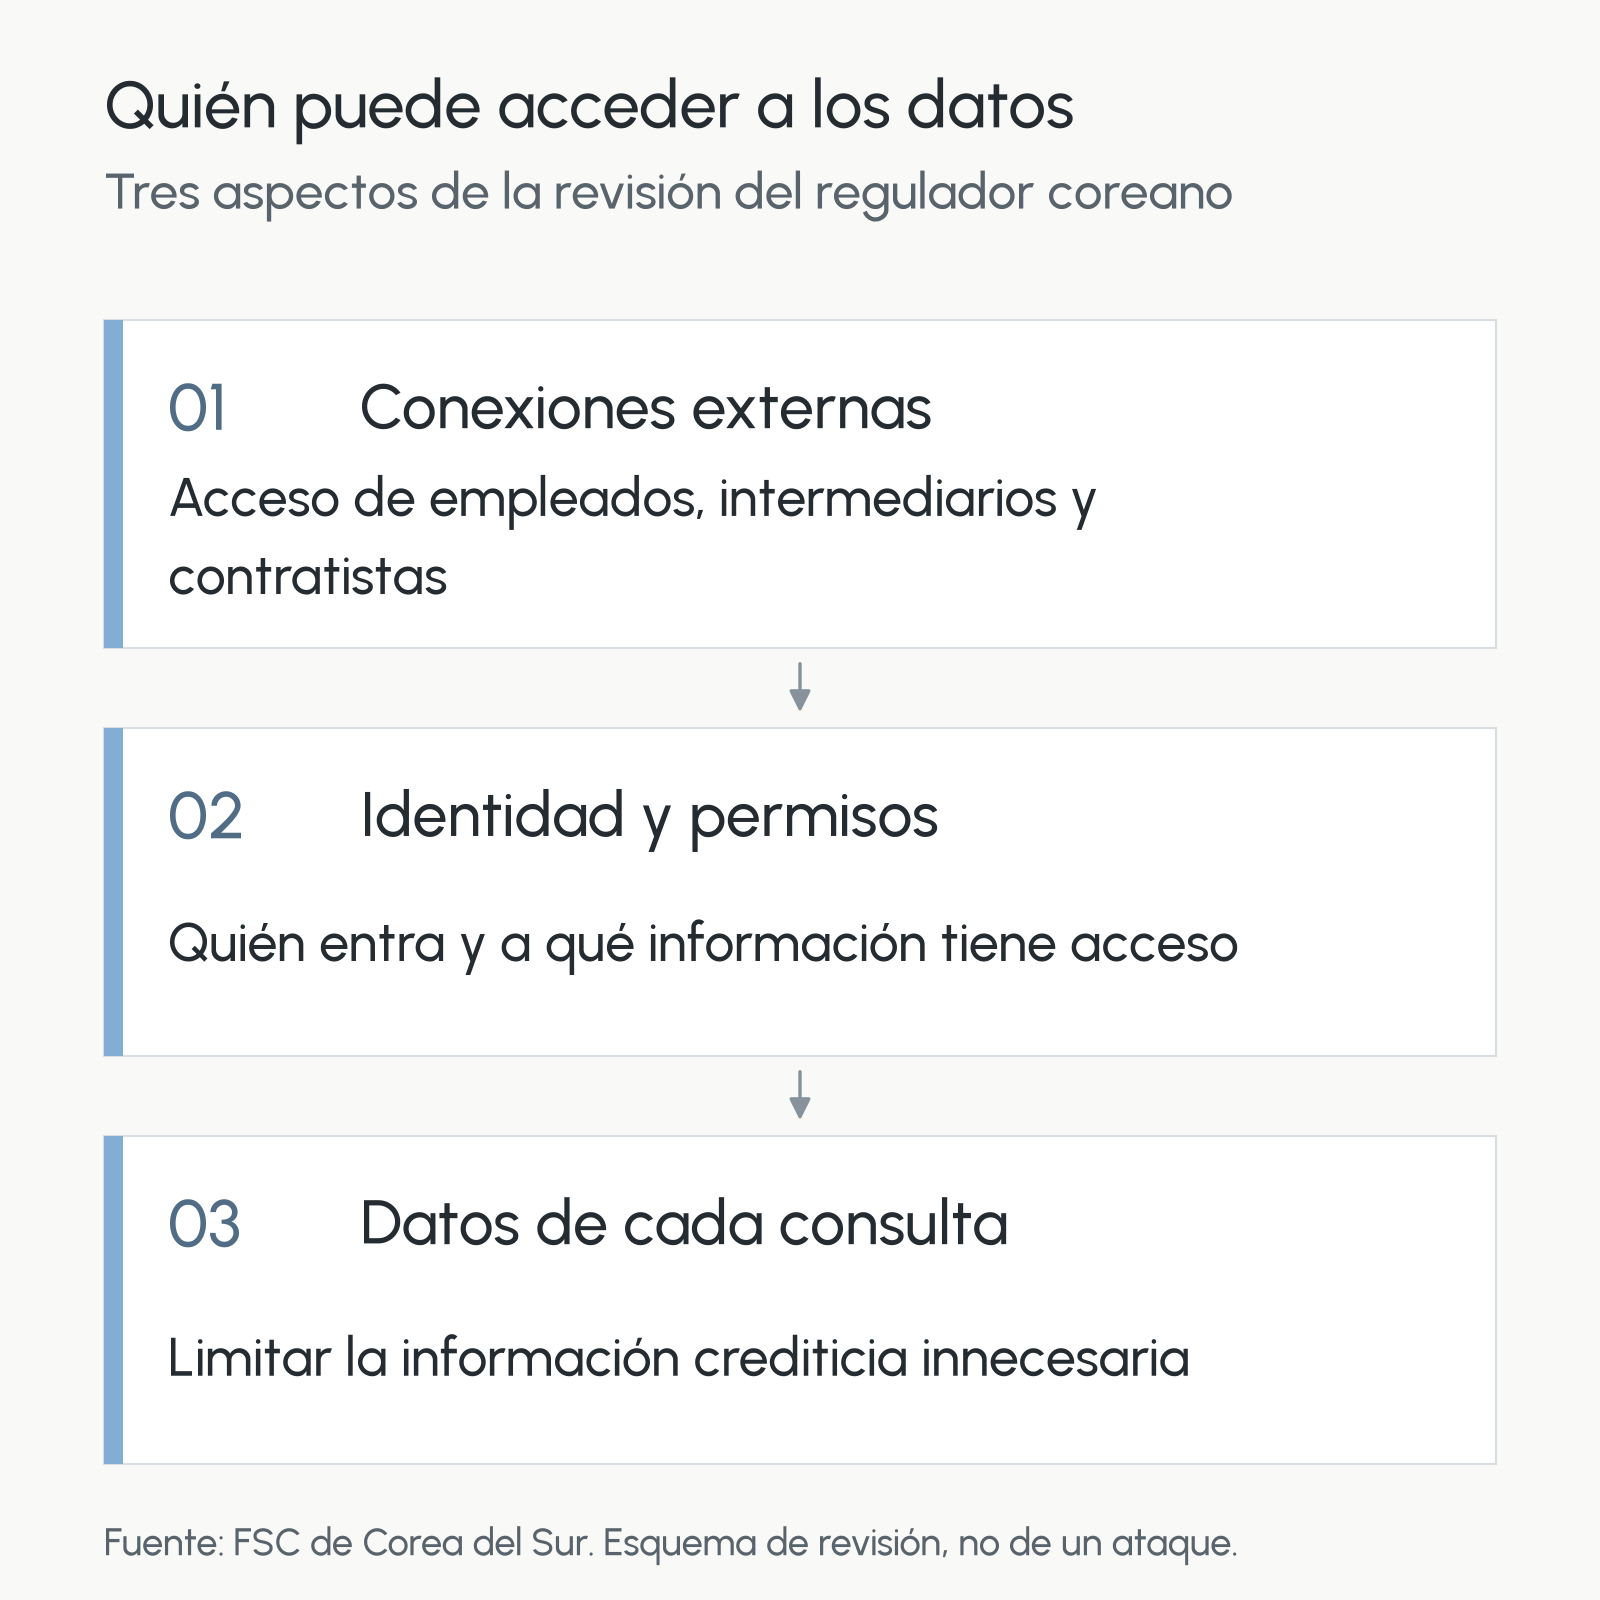
Por eso, la Comisión de Servicios Financieros de Corea del Sur pidió reducir la información crediticia personal innecesaria que se guarda o consulta en esos sistemas. También exigió limitar el acceso y los datos visibles. Para indicar en qué fase está una solicitud, una página quizá no necesite mostrar todo el expediente.
El comunicado también pedía avisar a los clientes afectados y prevenir fraudes posteriores por teléfono o SMS. Si estás esperando una respuesta sobre un préstamo y llama alguien que conoce detalles de tu solicitud, comprobar si es de fiar cuesta más que descartar una llamada comercial cualquiera.
En las conversaciones del atacante, la pregunta era dónde vender esos datos. Para la persona a la que pertenecían, las consecuencias podían empezar con la siguiente llamada.
Fuentes comprobadas el 12 de octubre de 2026. Los detalles de las conversaciones proceden del informe de CrowdStrike; no hemos tenido acceso a las sesiones originales completas. La identidad del atacante no está confirmada y no se han sumado cifras de afectados con criterios distintos. La portada es una imagen conceptual generada con IA. Lectura relacionada: Claude Mods y el trabajo con IA.