

API key filtrada: guía esencial en 5 pasos para Claude, OpenAI y DeepSeek (2026)
Una API key filtrada sigue gastando mientras esté activa. Primero bórrala o desactívala, luego crea otra y revisa en qué se usó. Anthropic y OpenAI suelen revocar las claves que aparecen en repositorios públicos de GitHub; DeepSeek no recibe ese aviso, así que te toca a ti. Revisado con la documentación oficial el 28/10/2026.
 bufferSobre el autor6 min de lectura
Respuesta corta: si tienes una API key filtrada, bórrala o desactívala ahora mismo, antes de averiguar cómo se filtró. Una clave sigue funcionando, y sigue cobrándote, hasta que la revocas. Después crea otra, cámbiala en tu app y revisa el uso de la clave vieja. Anthropic y OpenAI suelen detectar las claves subidas a repositorios públicos de GitHub y las desactivan por ti. DeepSeek no está en el programa de avisos de GitHub, así que una clave de DeepSeek filtrada sigue activa hasta que la borres tú. Todo lo de abajo sale de las páginas de ayuda oficiales, revisadas el 28 de octubre de 2026.
API key filtrada: los 5 pasos en orden
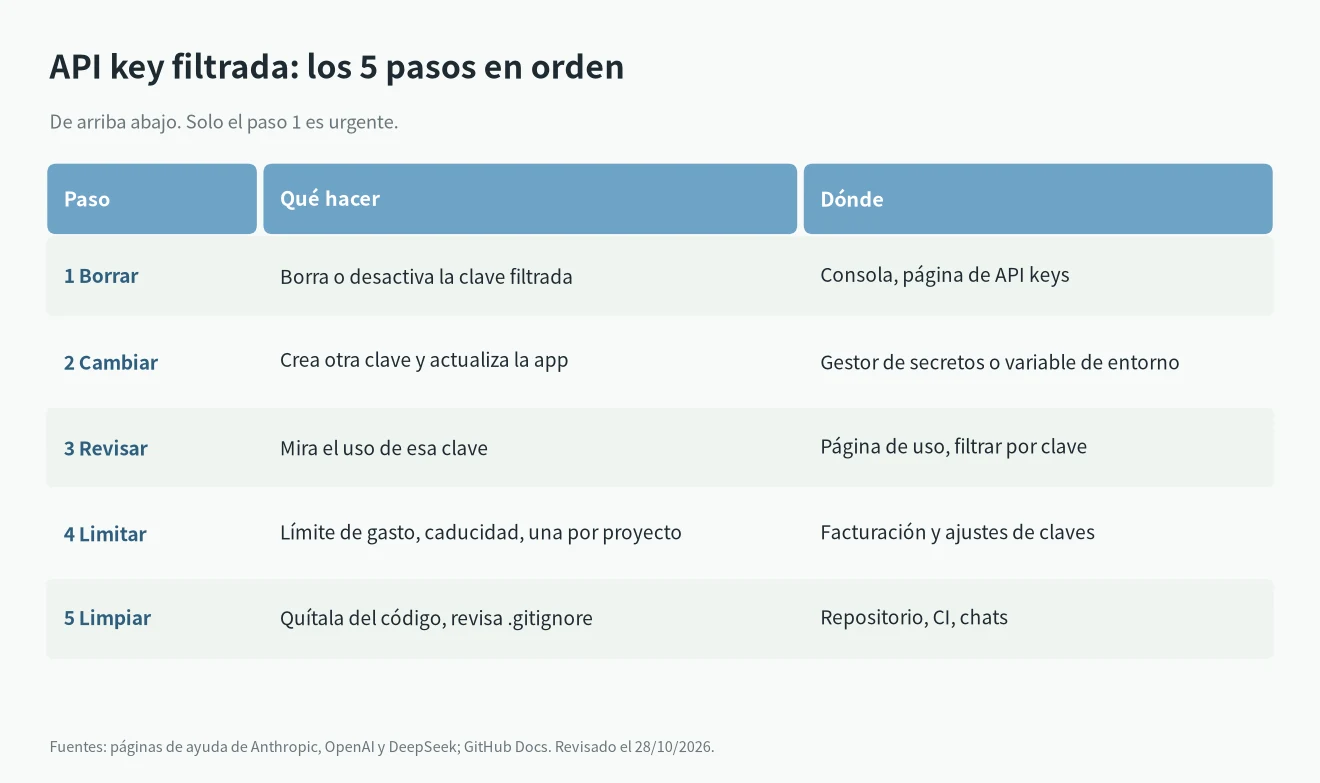
- 1. Borra o desactiva la clave. Es el único paso urgente. Reescribir el historial de Git o buscar al culpable puede esperar.
- 2. Crea una clave nueva y cámbiala. Guárdala en una variable de entorno o en un gestor de secretos, no en el código.
- 3. Revisa el uso de la clave vieja. Las tres plataformas muestran el uso por clave, así ves si alguien la usó de verdad.
- 4. Pon límites. Límite de gasto, fecha de caducidad y una clave por proyecto hacen que la próxima filtración salga más barata.
- 5. Limpia donde se filtró. Repositorio, logs de CI, capturas, chats. Rotar la clave importa más que borrar el rastro, lo explico abajo.
He visto gente pasar una hora con git-filter-repo mientras la clave seguía activa. Haz primero el paso 1, aunque tu app se caiga unos minutos.
Dónde borrar una API key filtrada en cada plataforma
Anthropic (API de Claude)
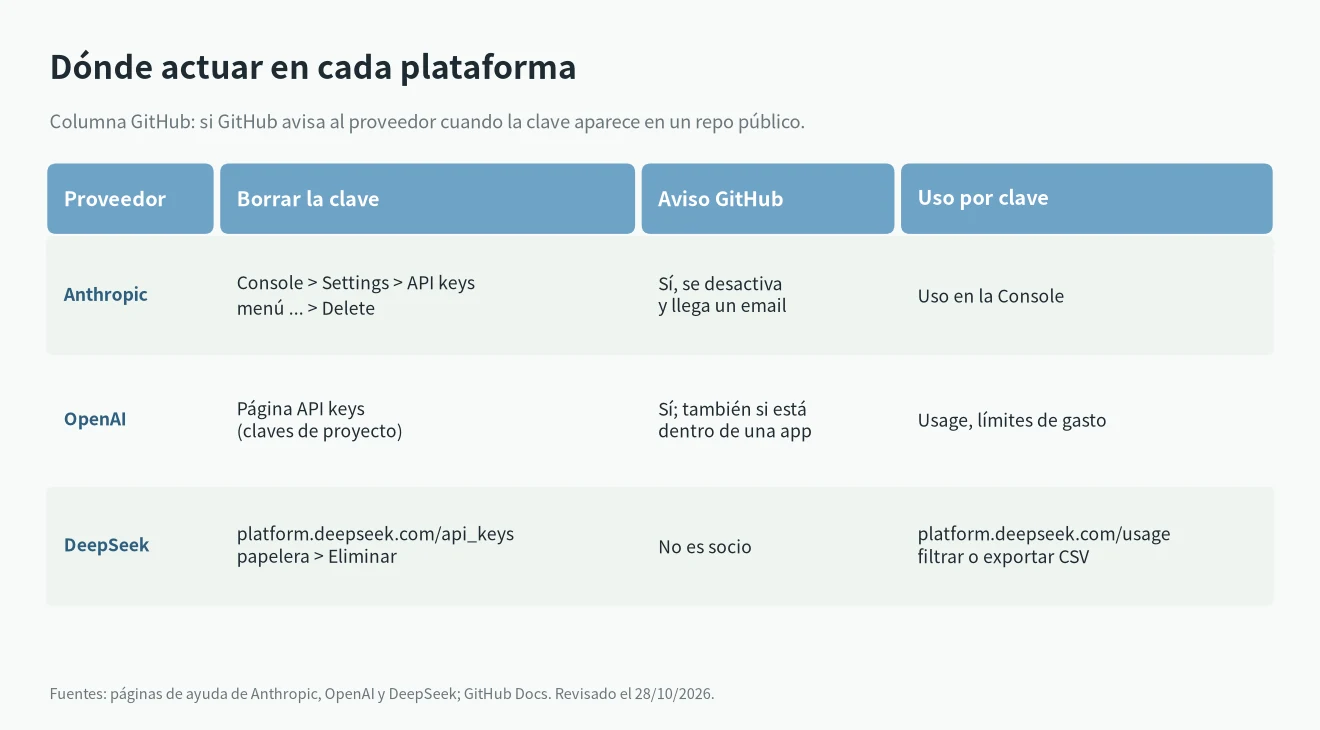
La ayuda de Anthropic sobre claves comprometidas dice que la revoques de inmediato. Entra en la página de API keys de la Claude Console (platform.claude.com/settings/keys), abre el menú de tres puntos junto a la clave y elige Delete API key. Luego crea otra y guárdala en un gestor de secretos. Si sigues viendo actividad rara, escribe al soporte de Anthropic.
La documentación de autenticación añade dos detalles útiles: desactivar una clave se puede deshacer, borrarla es permanente. Y al crear una clave nueva puedes ponerle fecha de caducidad.
Anthropic es socio del escaneo de secretos de GitHub. Según su guía de seguridad de claves, cuando GitHub encuentra una clave de Claude en un repositorio público avisa a Anthropic, la clave se desactiva sola y te llega un email. Si recibiste ese correo, la clave ya no sirve, pero la nueva la tienes que crear tú.
OpenAI
La guía de seguridad de OpenAI dice que rotes una clave filtrada desde la página de API keys enseguida, que no pongas claves en código del lado del cliente y que nunca las subas al repositorio. Usa la variable de entorno OPENAI_API_KEY. Las claves de proyecto pueden tener fecha de caducidad.
OpenAI también dice que, si encuentra una clave publicada en internet o metida dentro de una app de una tienda de aplicaciones, la desactiva de inmediato. Con los límites de gasto puedes poner avisos y un límite duro, aunque OpenAI aclara que no se aplica al instante y se puede pasar un poco.
DeepSeek
Las preguntas frecuentes de DeepSeek dicen que borres la clave filtrada enseguida. Entra en la plataforma, abre platform.deepseek.com/api_keys, selecciona la clave, pulsa el icono de la papelera y confirma con Eliminar. Cuando aparece el aviso de clave eliminada, deja de funcionar al momento y ya no se puede ver ni editar. Después crea otra y cámbiala en tu aplicación.
Lo que casi nadie mira: la lista de patrones de GitHub no marca a DeepSeek como socio. O sea, si tu clave de DeepSeek acaba en un repositorio público, nadie la revoca por ti. En repositorios privados, la protección de push puede bloquearla antes de subirla, pero eso solo sirve antes del push. Si usas DeepSeek desde otras herramientas, como en Claude Code con DeepSeek, revisa cada archivo de configuración que guarde la clave.
Después de borrar la clave antigua, todo lo que siga enviándola a OpenAI recibirá un 401 «Incorrect API key provided». Si te pasa tras cambiarla, en algún sitio sigue guardada la antigua; aquí explico cómo resolver el error 401 de OpenAI.
Revisa para qué se usó la clave vieja
- DeepSeek: entra en platform.deepseek.com/usage, elige el rango de fechas y la clave en el menú API Key. También puedes exportar un zip; el CSV llamado amount trae el uso separado por clave.
- OpenAI: mira la página de Usage y tus límites. Si el gasto se disparó, ya tienes la respuesta.
- Anthropic: revisa el uso en la Console. Si hay actividad que no reconoces, habla con soporte, como recomienda su ayuda.
Si el uso de la clave vieja parece normal, seguramente la pillaste a tiempo. Si no, díselo al soporte del proveedor. El precio por millón de tokens cambia mucho según el modelo, así que unas horas de abuso pueden costar muy distinto. Tengo los precios actuales en la guía de precios de APIs de LLM.
API key filtrada en Git: primero rota, luego reescribe
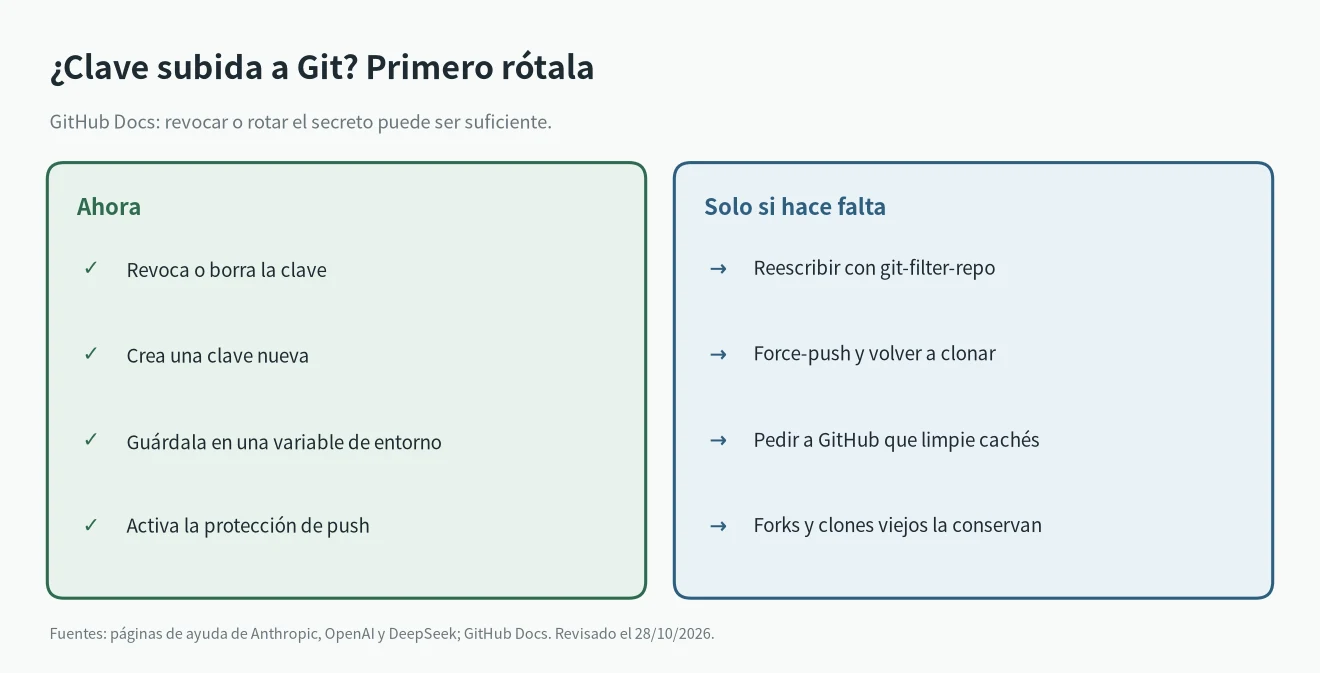
La propia guía de GitHub para borrar datos sensibles dice que, si lo filtrado es un secreto, el primer paso es revocarlo o rotarlo, y que eso puede bastar. Reescribir el historial con git-filter-repo cambia los hashes de los commits, obliga a hacer force-push, y los clones viejos y los forks siguen teniendo la clave.
Así que, después de rotar:
- Saca la clave del código y llévala a una variable de entorno o a un gestor de secretos.
- Añade el archivo de configuración a .gitignore.
- Activa la protección de push o usa una herramienta como gitleaks antes de cada commit.
- Reescribe el historial solo si el repositorio es público y te importa que se vea el valor viejo.
Cómo evitar la próxima
- Una clave por proyecto o por herramienta, para poder cortar una sin romper todo.
- Pon caducidad cuando la plataforma lo permita (Anthropic y las claves de proyecto de OpenAI lo permiten).
- No pegues claves en chats, tickets ni agentes de IA. Anthropic dice que no las compartas ni siquiera en un ticket de soporte.
- Cuidado con herramientas de terceros: darles una clave es darles acceso a tu cuenta. El ataque a la cadena de suministro de LiteLLM es un buen ejemplo de claves robadas a través de una dependencia.
- Si tus agentes de IA trabajan con tus claves, repasa mi lista de seguridad para agentes de IA.
Preguntas frecuentes sobre una API key filtrada
¿Borrar la clave corta los cargos al momento?
En DeepSeek sí: su FAQ dice que la clave borrada deja de funcionar enseguida. Anthropic y OpenAI tampoco aceptan una clave borrada, aunque OpenAI aclara que sus límites de gasto no se aplican al instante.
GitHub me avisó de que encontró mi clave de Claude. ¿Sigue activa?
Según Anthropic, las claves que GitHub encuentra en repositorios públicos se desactivan solas y te llega un email. Crea una nueva y cámbiala en tu app.
¿DeepSeek devuelve lo gastado con una API key filtrada?
Su FAQ no lo promete. Sí dice que el saldo recargado no caduca y que el saldo no consumido se puede reembolsar. Para cargos por abuso, pregunta directamente al soporte de DeepSeek.
¿Tengo que reescribir el historial de Git?
No siempre. GitHub dice que revocar o rotar el secreto puede bastar. Reescríbelo solo si además necesitas que el valor viejo desaparezca de un repositorio público.