

Seguridad de agentes de IA: lista esencial de 7 pasos antes de darles acceso a tu dinero
Bank of America pidió a sus clientes no compartir su usuario y contraseña con agentes de IA. Qué hacer en su lugar: conexiones autorizadas por el banco, contraseñas específicas, tarjetas virtuales, confirmaciones y cómo revocar el acceso.
 bufferSobre el autor8 min de lectura
La primera regla de seguridad de agentes de IA para tu dinero es corta: no le des a un agente de IA tu usuario y contraseña del banco, y no los pegues en un chat. Si el agente necesita tus datos financieros, conéctalo desde la pantalla de autorización del propio banco. Si tiene que pagar algo, dale una tarjeta virtual o de un solo comercio, haz que te pregunte antes de cada pago y quítale el acceso cuando termine la tarea.
Bank of America acaba de enviar el mismo mensaje a sus clientes. Esta guía explica qué dice el correo, según TechCrunch, y luego siete pasos que puedes hacer hoy. Cada uno enlaza a la página de ayuda del banco o del proveedor, todas revisadas el 28 de octubre de 2026. Si quieres ver qué pasa cuando se filtran credenciales guardadas, lee nuestro análisis del ataque a LiteLLM.
Qué dice el correo de Bank of America
TechCrunch informó el 27 de octubre de 2026 que Bank of America envió a sus clientes un correo titulado “Protecting your finances in the AI World”. El correo pide no compartir nunca el usuario y la contraseña con otra persona ni con un servicio externo, “including an AI-enabled tool or agent that offers to act on your behalf”, es decir, incluida una herramienta o un agente de IA que se ofrezca a actuar en tu nombre. Un portavoz de Bank of America confirmó a TechCrunch que el correo, publicado en redes sociales, es auténtico (publicación de TechCrunch en X).
El correo, citado por TechCrunch, también dice: “If you do share your credentials, keep in mind that you’re responsible for activity resulting from that access.” Es decir, si compartes tus credenciales, la actividad que resulte de ese acceso es responsabilidad tuya. Si un agente entra con tu contraseña y algo sale mal, el banco ya te ha avisado.
TechCrunch menciona tres riesgos de darle tu acceso bancario a un asistente: puede hacer algo con tu dinero sin que lo sepas, el banco puede pensar que alguien está entrando en tu cuenta y bloquearte, y un fallo de seguridad en el asistente puede filtrar tus credenciales a atacantes.
Lista de seguridad de agentes de IA
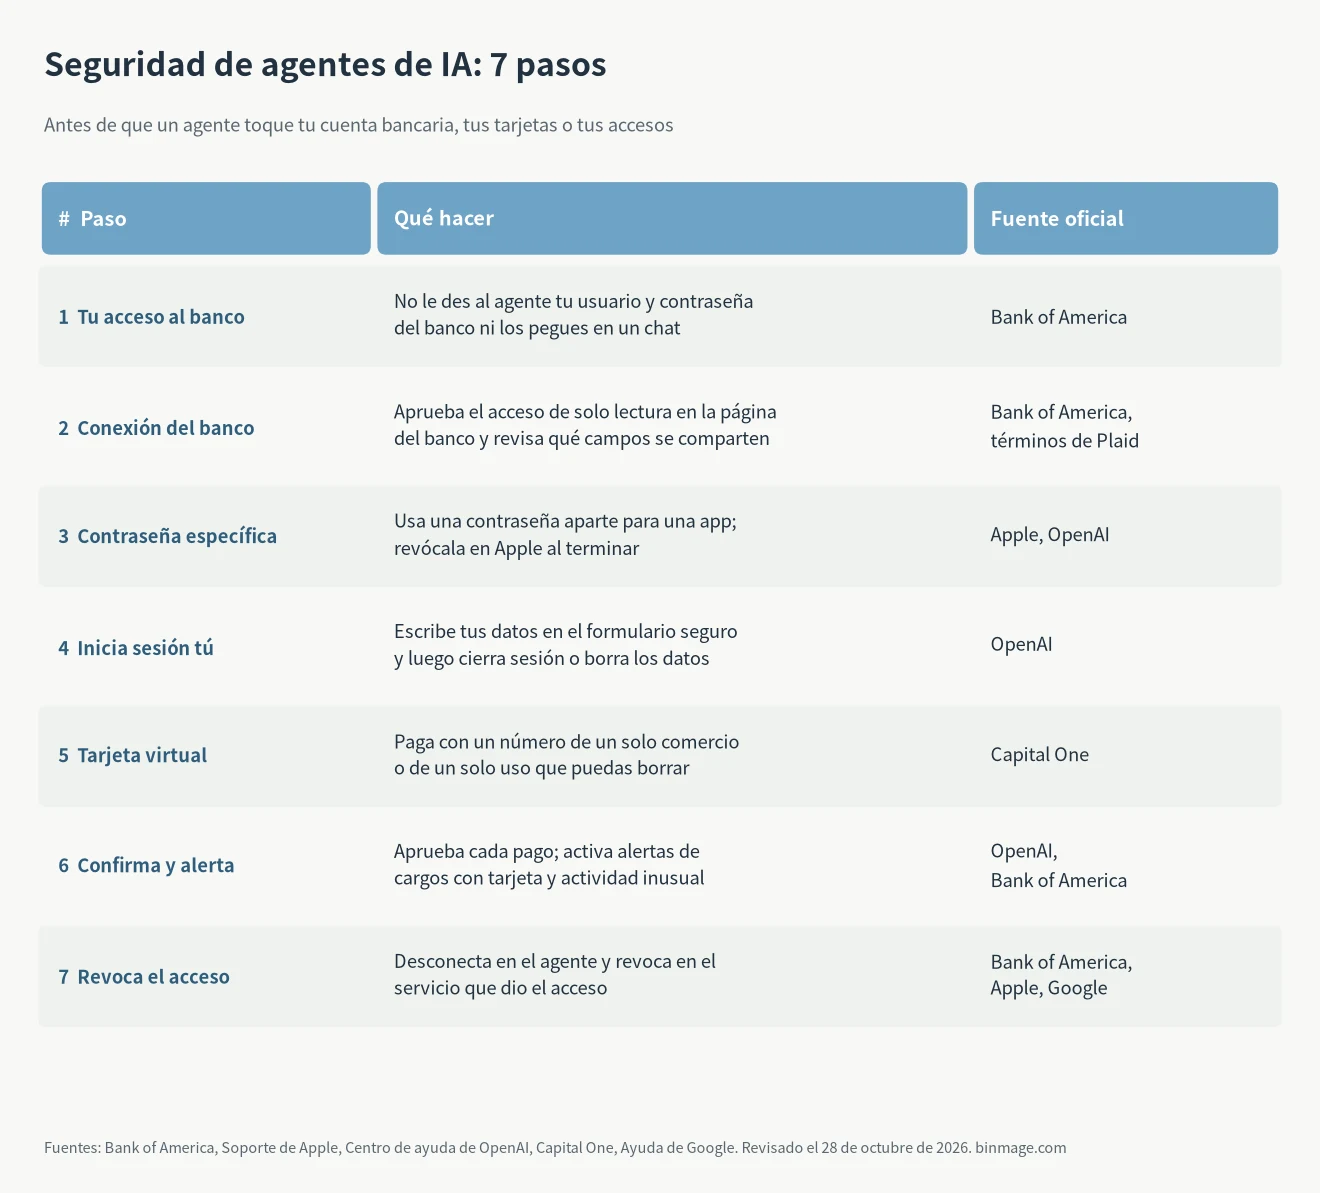
No necesitas los siete pasos de seguridad de agentes de IA para cada tarea. Un agente que solo lee tus gastos necesita los pasos 1, 2 y 7. Un agente que compra algo necesita los pasos 1, 4, 5, 6 y 7.
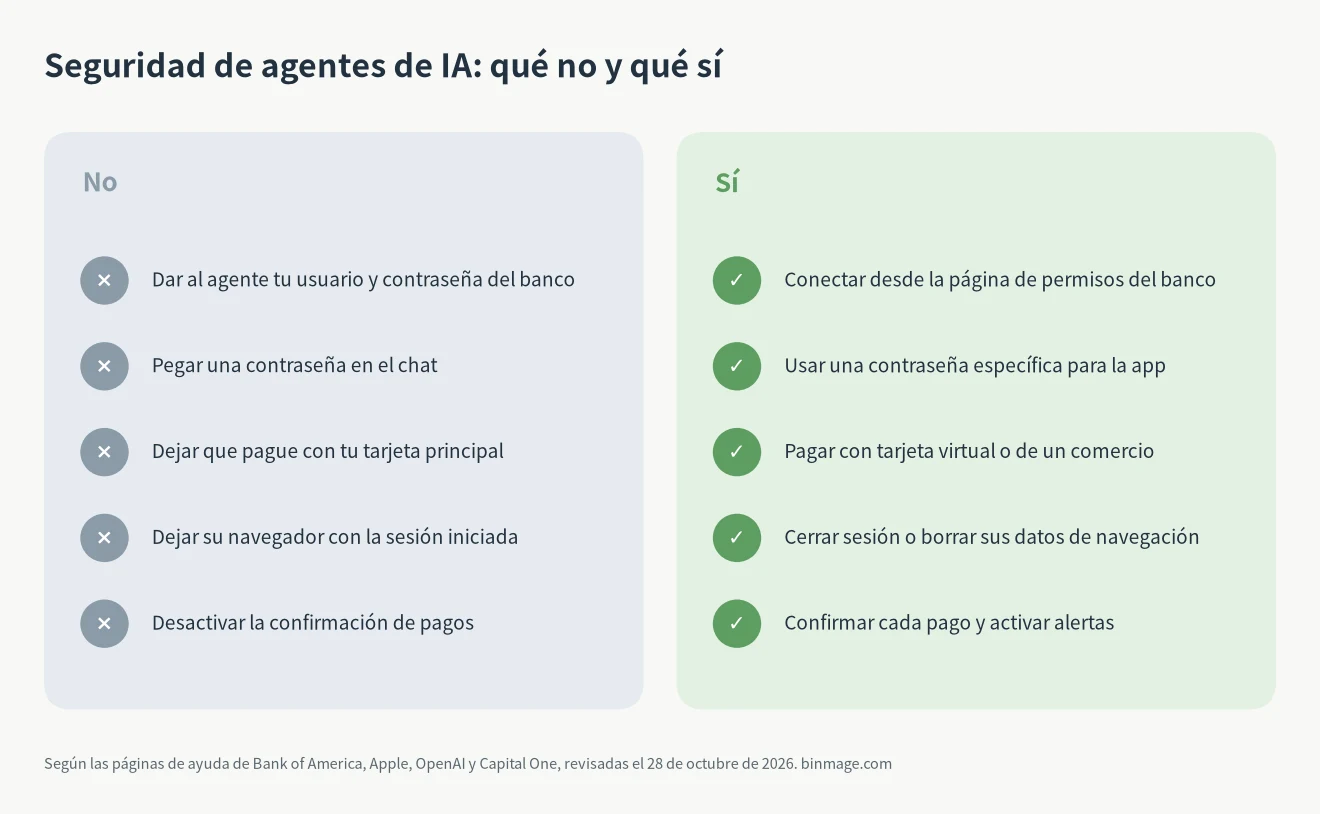
1. No compartas tu acceso al banco
La página de Bank of America sobre compartir datos con terceros explica por qué. Cuando compartes tu usuario y contraseña con un tercero, este obtiene el mismo acceso a tu información que tú, y normalmente no puedes limitar cuánto ve. Además guarda tus datos de acceso, que podrían filtrarse si sufre una brecha, y podría seguir entrando en tu cuenta aunque dejes de usar el servicio. Con un agente de IA pasa lo mismo. Tampoco escribas la contraseña en una ventana de chat, porque queda en el historial de la conversación.
2. Usa la conexión oficial del banco para datos de solo lectura
Si quieres que un agente o una app de presupuestos vea saldos y movimientos, busca una conexión que te lleve a la página de inicio de sesión de tu banco y te pida aprobar qué se comparte. Bank of America dice que este método reduce los datos a los que accede el tercero, elimina la necesidad de que guarde tu contraseña, muestra qué datos se comparten y te permite revocar el permiso en cualquier momento.
Lee qué se comparte antes de aprobar. Los términos de Bank of America para compartir información con Plaid enumeran los campos. Para cuentas corrientes y de ahorro incluyen el número de cuenta y el número de ruta, con una nota de que ambos juntos podrían usarse para hacer un pago o una transferencia. Los mismos términos dicen que el permiso dura 365 días desde tu última aprobación y caduca solo si la app no accede a tus datos durante 180 días.
3. Usa una contraseña específica para la app cuando exista
Algunos servicios generan una contraseña aparte que solo sirve para una app. Apple las llama contraseñas específicas para apps y explica que sirven para que la app no pueda guardar ni recopilar la contraseña de tu cuenta de Apple, que es justo lo que pide la seguridad de agentes de IA. Necesitan la autenticación de doble factor, puedes tener hasta 25 activas y puedes eliminarlas una a una o todas a la vez. Si cambias la contraseña principal de tu cuenta de Apple, se revocan todas.
La ayuda de OpenAI para conectar apps en ChatGPT usa este sistema para iCloud Mail y Calendario. Indica que hay que escribir una contraseña específica de Apple en el formulario de conexión, no la contraseña normal de Apple, y que no se debe pegar ninguna contraseña en la conversación. También aclara que desconectar iCloud en ChatGPT no revoca la contraseña en Apple, así que hay que eliminarla también en account.apple.com.
4. Inicia sesión tú y cierra sesión al terminar
Cuando un agente que navega llega a una página de inicio de sesión, debería devolverte la pantalla. La ayuda de OpenAI sobre el navegador en la nube dice que ChatGPT se detiene en las páginas de inicio de sesión compatibles y te pide entrar en un formulario seguro, que el modelo no ve el usuario ni la contraseña que escribes ahí y que ChatGPT no los guarda. La misma página dice que la sesión iniciada se mantiene para tareas futuras hasta que caduque. Después de una sesión con dinero de por medio, cierra sesión en el sitio o borra los datos del navegador del agente.
5. Paga con una tarjeta virtual o de un solo comercio
Si un agente tiene que pagar, no le des el número de tu tarjeta principal. La ayuda de Capital One sobre tarjetas virtuales es un ejemplo de lo que ofrecen los emisores: un número virtual que oculta el de tu tarjeta física, números que solo funcionan en un comercio y pueden ser de un solo uso, y controles para bloquear o borrar cada número sin afectar a la tarjeta física. Al borrar un número, los cargos recurrentes asociados se rechazan, así que puedes cortar las compras del agente sin cambiar de tarjeta. Pregunta si tu banco o tu emisor ofrecen algo parecido.
6. Confirma cada pago y activa las alertas
Mantén cualquier ajuste que obligue al agente a preguntarte antes de pagar. OpenAI dice que ChatGPT está diseñado para pedir confirmación en el chat antes de acciones que crean un compromiso financiero, como hacer un pago. Revisa el comercio y el importe cada vez antes de aprobar. En los agentes de programación la idea es la misma: un hook que bloquea un comando arriesgado hasta que lo apruebas; mira nuestra guía de hooks de Claude Code.
Del lado del banco, activa las alertas de cuenta. Bank of America ofrece alertas de cargos con tarjeta y de actividad inusual, permite fijar importes cuando corresponde y las envía por notificación de la app, SMS o correo.
7. Revoca el acceso cuando termine la tarea
Para la seguridad de agentes de IA, quitarle el acceso a un agente suele llevar dos pasos: desconectarlo dentro del agente y luego revocar el token o la contraseña en el servicio que lo emitió. La tabla de más abajo indica dónde hacerlo para cada tipo de acceso.
Contraseña compartida o conexión del banco
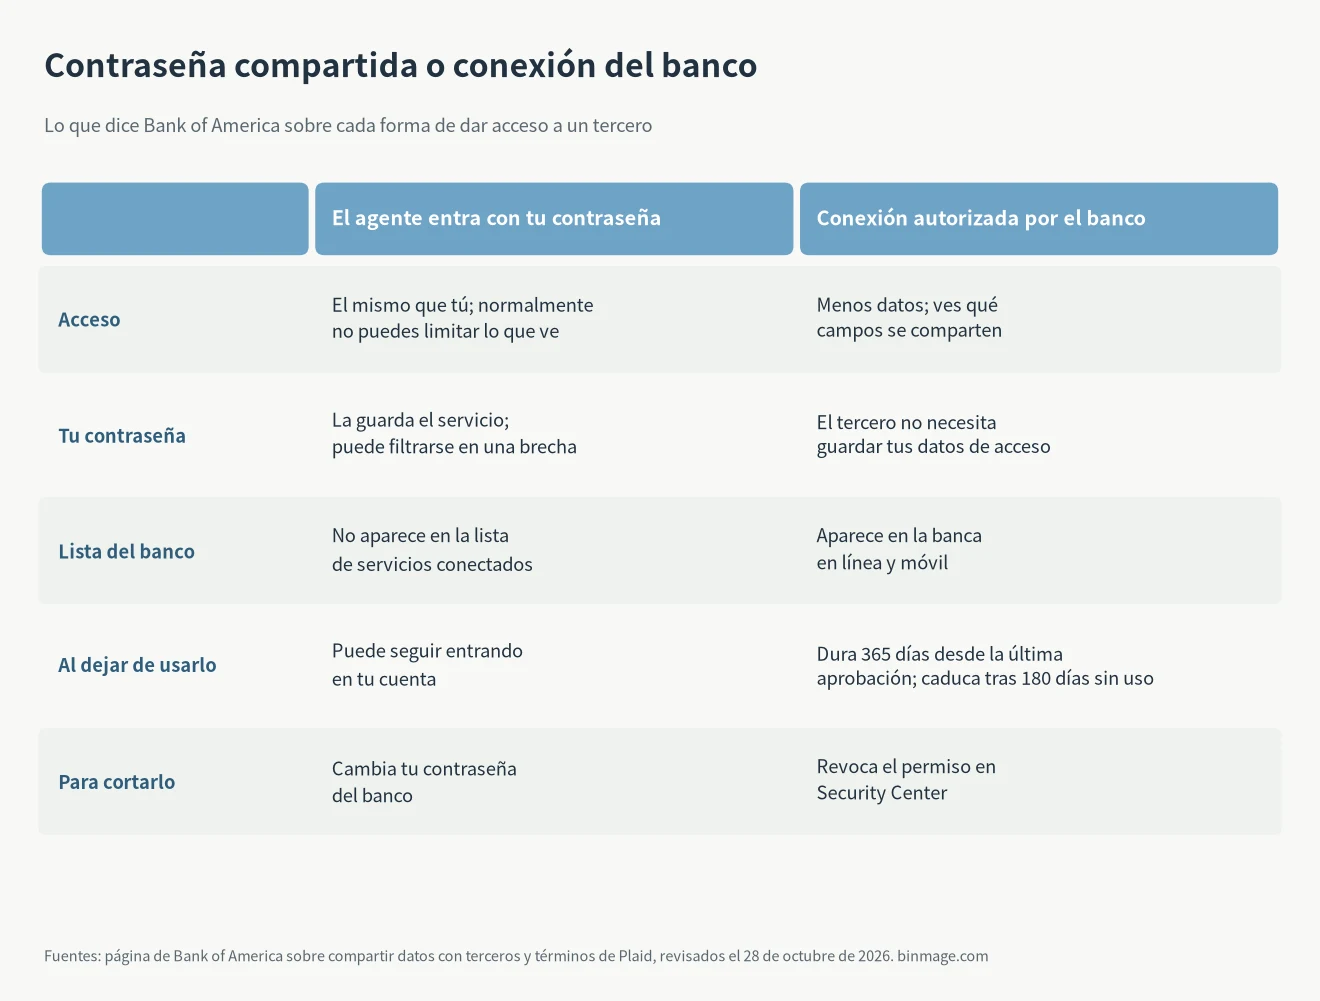
En seguridad de agentes de IA, la diferencia está en quién guarda tu contraseña. Con una contraseña compartida, el servicio la guarda y tiene el mismo acceso que tú. Con una conexión del banco, el tercero nunca recibe tu contraseña, se comparten menos datos y el banco muestra la conexión en una lista para que puedas revocarla.
Dónde revocar el acceso
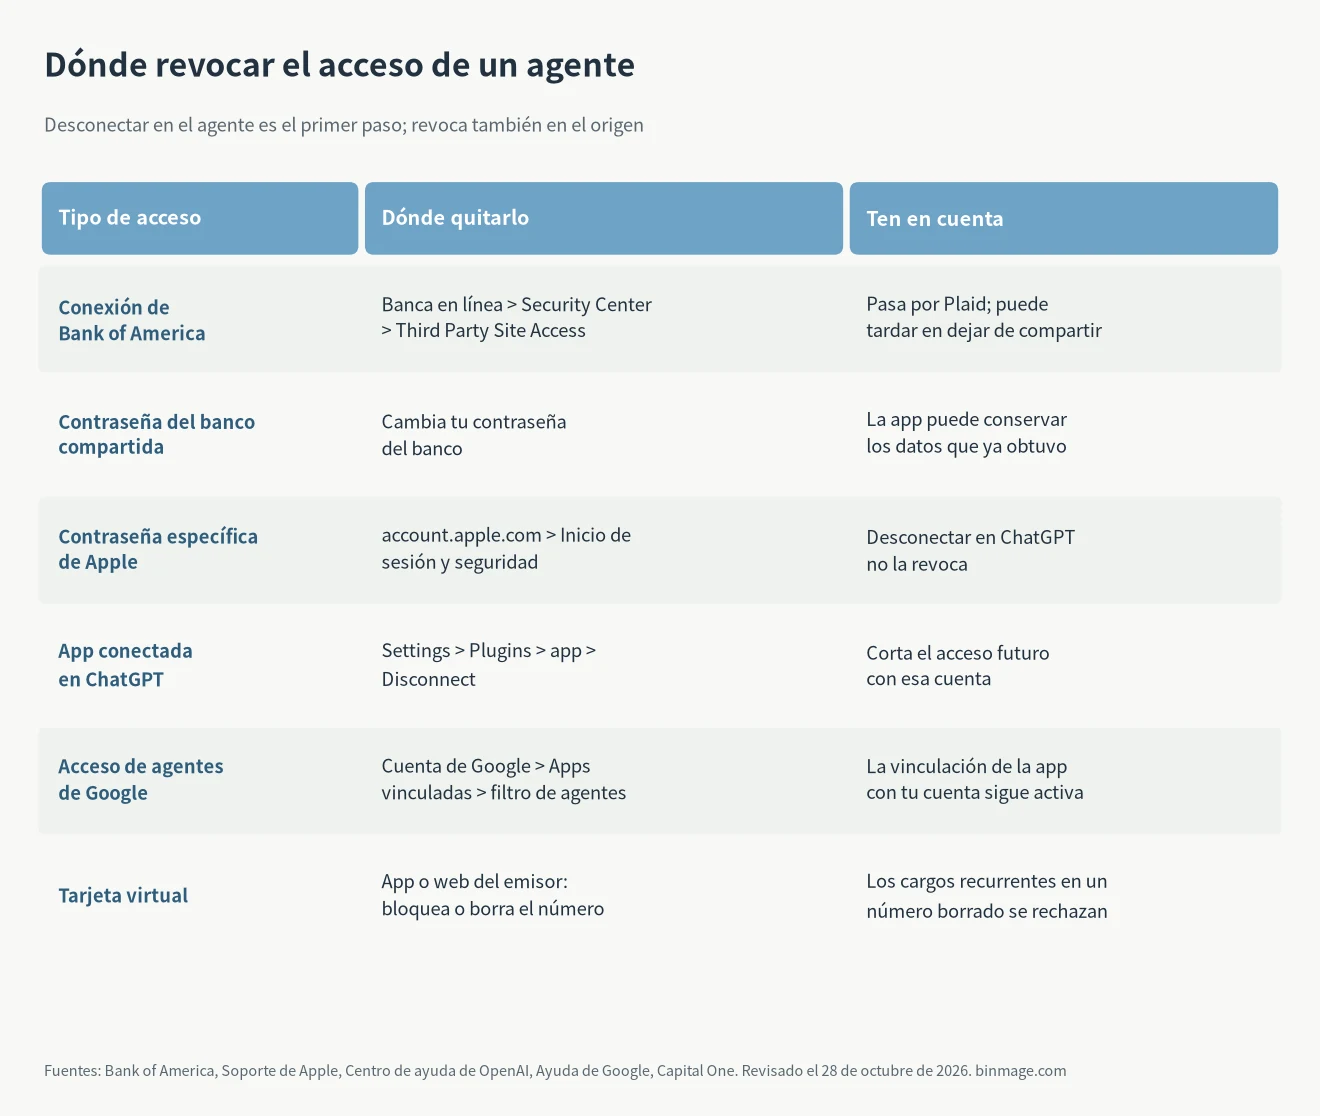
En Bank of America, las conexiones autorizadas aparecen en Security Center > Third Party Site Access dentro de la banca en línea. Si una app usó tu usuario y contraseña reales, el banco dice que puedes intentar quitar el acceso desde la app, pero lo más seguro es cambiar tu contraseña de Bank of America, porque el tercero puede conservar los datos que ya obtuvo.
En Google, la página de apps vinculadas tiene un filtro de acceso de agentes que muestra las apps vinculadas a Gemini o a los agentes de Google. Google aclara que quitar el acceso a un agente no elimina la vinculación de tu cuenta de Google con esa app, así que bórrala aparte si ya no la quieres.
Preguntas frecuentes
¿Puedo dejar que un agente de IA vea mi saldo?
Sí, si lo conectas desde la pantalla de autorización del banco en lugar de darle tu contraseña. Revisa antes qué campos se comparten, porque algunas conexiones incluyen el número de cuenta y el número de ruta.
Ya le di mi contraseña del banco a un agente. ¿Qué hago?
Cambia la contraseña del banco. Bank of America dice que es la forma más segura de cortar el acceso de un tercero que usó tus datos de acceso. Después activa la autenticación de doble factor si no la tienes, revisa los movimientos recientes y borra la contraseña guardada en el agente.
¿Basta con una tarjeta virtual para la seguridad de agentes de IA?
No. Limita dónde funciona el número, pero en ese comercio el agente todavía puede hacer compras que no querías. Úsala junto con las confirmaciones de pago y las alertas de la tarjeta.
La seguridad de agentes de IA consiste en darle al agente solo lo que necesita la tarea y retirárselo después. Los atacantes ya van directamente contra los bancos, como en el caso ARTEX, así que no tiene sentido abrirles otra puerta con la contraseña guardada de un agente.